Code sur la protection des renseignements personnels des enfants
Commissariat à la protection de la vie privée du Canada
30, rue Victoria
Gatineau (Québec) K1A 1H3
© Sa Majesté le Roi du chef du Canada pour le Commissariat à la protection de la vie privée du Canada, 2026
Résumé
Pour les enfants d’aujourd’hui, l’utilisation de la technologie n’est pas tant un choix qu’une réalité incontournable de la vie moderne. La technologie est devenue l’un des principaux moyens pour les enfants d’apprendre, de communiquer et de participer à la société.
Plus les environnements numériques deviennent complexes, plus les risques auxquels y sont exposés les enfants augmentent, et ceux-ci se trouvent trop souvent sans moyens d’exercer réellement leur droit à la vie privée.
Le Code sur la protection des renseignements personnels des enfants (le Code) établit une orientation générale sur la façon dont les organisations devraient recueillir, utiliser et communiquer les renseignements personnels des enfants dans les environnements numériques.
Il s’appuie sur la Loi sur la protection des renseignements personnels et les documents électroniques (LPRPDE), en déterminant de quelle manière les mesures de protection qu’elle prévoit s’appliquent aux enfants, qui sont considérés comme des titulaires de droits dans le cadre juridique canadien. L’intention n’est pas d’empêcher les enfants de participer à la vie numérique, mais de leur permettre d’explorer, d’apprendre et de s’exprimer en ligne d’une façon adaptée à leur âge qui correspond à l’évolution de leurs capacités.
Le Code s’articule autour de principes fondamentaux clés, notamment le droit des enfants à la vie privée, l’autonomie encadrée et la reconnaissance de l’évolution des capacités, qu’il traduit en attentes à l’égard des organisations. Il fixe également des limites relativement aux pratiques en matière de données qui sont foncièrement incompatibles avec l’intérêt supérieur de l’enfant.
Les attentes énoncées dans le Code visent les domaines désignés comme ayant le plus d’incidence sur la vie privée des enfants. Lorsqu’aucune orientation précise n’est donnée, les organisations sont censées appliquer les principes fondamentaux énoncés à la section Principes fondamentaux ci-dessous pour orienter leurs décisions et leurs pratiques.
Le Commissariat à la protection de la vie privée du Canada étoffera le Code au fil du temps en y ajoutant des orientations plus ciblées pour des enjeux ou des secteurs de risque particuliers et il accepte de recevoir les observations des parties intéressées sur les sujets pour lesquels des orientations particulières seraient des plus utiles.
Le Code se veut souple, équilibré et proportionné afin de reconnaître les divers contextes dans lesquels les renseignements concernant des enfants sont recueillis ainsi que l’éventail des organisations assujetties à la LPRPDE. Lorsque des précisions sont nécessaires, les organisations sont invitées à communiquer rapidement avec le Commissariat. Dans le cadre d’une approche collaborative visant à protéger la vie privée des enfants, le Commissariat est favorable au dialogue.
Les enfants eux-mêmes demandent des mesures de protection de la vie privée en ligne plus rigoureusesNote de bas de page 1. Conformément à l’article 12 de la Convention relative aux droits de l’enfant des Nations Unies, qui exige que les adultes prennent en considération les opinions des enfants lorsqu’ils prennent des décisions qui les concernent, le Commissariat a engagé des discussions avec les enfants de diverses façonsNote de bas de page 2 afin de rédiger le Code.
Lors des consultations menées auprès des enfants, nous avons constaté que ceux-ci étaient surtout préoccupés par un manque de contrôle et de choix ainsi qu’un manque d’information adaptée à l’âge.
Résumé des attentes
Cette section fournit un résumé de chaque attente énoncée dans le Code. Pour obtenir des orientations complètes, les organisations doivent se référer aux sections pertinentes du Code.
- Consentement : Les organisations doivent obtenir un consentement éclairé pour recueillir, utiliser et communiquer les renseignements personnels d’un enfant, en fonction de l’évolution de ses capacités. Pour ce qui est des utilisations non essentielles des données, un consentement positif et explicite distinct doit être obtenu pour chaque fonctionnalité ou amélioration optionnelle. Les organisations devraient également permettre aux enfants et à leurs parents ou tuteurs de retirer leur consentement à tout moment.
- Évaluation des facteurs relatifs à la vie privée : Les organisations sont encouragées à réaliser une évaluation des facteurs relatifs à la vie privée, surtout lorsqu’elles offrent des produits ou des services à risque élevé.
- Paramètres de confidentialité élevés par défaut : Le paramètre de confidentialité le plus élevé devrait être appliqué par défaut aux services visés par le Code. La collecte et l’utilisation des données de localisation ainsi que la visibilité publique des profils devraient être désactivées par défaut.
- Minimisation des données : Les organisations doivent limiter la collecte des renseignements personnels des enfants à ce qui est directement nécessaire pour la prestation du service. Les renseignements personnels recueillis auprès d’enfants ne doivent pas être conservés plus longtemps que nécessaire à la réalisation des fins pour lesquelles ils ont été recueillis.
- Transparence : L’information sur la protection de la vie privée fournie par les organisations devrait être claire, accessible et adaptée à l’âge.
- Correction et suppression : Les enfants devraient disposer de moyens pratiques pour corriger les renseignements personnels qui sont inexacts ou incomplets ainsi que pour supprimer leurs renseignements personnels.
- Évitement du profilage : Les organisations ne devraient pas utiliser les renseignements personnels des enfants pour établir leur profil ou à des fins qui pourraient leur nuire. Lorsque le profilage sert à la prise de décisions automatisées concernant les enfants, l’intérêt supérieur de l’enfant devrait être le principal facteur à prendre en considération.
Objet et cadre
Objet
Le Code établit des orientations précises pour le traitement des renseignements personnels des enfants au Canada. Il fixe des attentes claires à l’égard des organisations qui recueillent, utilisent ou communiquent des renseignements personnels d’enfants, en reconnaissant que les enfants ont le droit à la vie privée et que ce droit mérite une protection accrue. Même si le Code porte sur certains des principaux facteurs à prendre en considération, il revient aux organisations de comprendre toutes les obligations qui leur incombent au titre des lois et règlements applicables.
Le Code a pour objet d’assurer la collecte, l’utilisation et la communication des renseignements personnels des enfants de façons qui respectent leurs droits, qui tiennent compte de l’évolution de leurs capacités et qui servent leur intérêt supérieur. Il tient compte du principe selon lequel des mesures rigoureuses de protection de la vie privée des enfants devraient être intégrées dès le départ aux pratiques de conception et à la prise de décision, plutôt qu’être mises en place après coup. La responsabilité de la protection de la vie privée ne devrait pas reposer seulement sur les épaules des enfants ou des familles.
L’objectif du Code n’est pas de limiter la participation des enfants à la vie numérique, mais de veiller à ce que lorsqu’ils s’engagent dans des activités en ligne, leurs droits soient protégés et faciles à exercer.
Approche fondée sur les droits
Le Code tient compte de la jurisprudence canadienne, dont les jugements ont confirmé l’importance du droit à la vie privée des enfants. Dans la décision unanime rendue par la Cour suprême du Canada (CSC) en 2012 dans l’affaire A.B. c. Bragg Communications Inc., la juge Abella, au nom de la Cour, a décrit le droit à la vie privée des enfants et des jeunes en ces termes :
La reconnaissance du principe de la vulnérabilité inhérente des enfants demeure profondément enracinée en droit canadien. Ainsi, la vie privée des jeunes est protégée en vertu du Code criminel […], de la Loi sur le système de justice pénale pour les adolescents […] et de la législation en matière de protection de l’enfance, sans oublier les ententes internationales comme la Convention relative aux droits de l’enfant […], et cette protection est fondée entièrement sur l’âge et non sur la sensibilité de l’enfant en particulier. Par conséquent, un enfant n’a pas à démontrer […] qu’il se conforme à ce paradigme juridique. Le droit attribue la vulnérabilité accrue en fonction de l’âge et non du tempéramentNote de bas de page 3.
De même, dans l’affaire R. c. Jarvis, la CSC a fait remarquer que, dans plusieurs contextes, le droit canadien prévoit des mesures de protection de la vie privée plus étendues pour les enfants que pour les « adultes se trouvant dans des situations semblables », ce qui témoigne « d’un consensus dans la société » à l’égard de « la valeur que nous partageons quant à la nécessité de protéger la vie privée des enfants »Note de bas de page 4.
Le Code s’appuie également sur les obligations du Canada au titre de la Convention relative aux droits de l’enfant des Nations Unies, que le Canada a ratifiée en 1991. L’article 16 de la Convention reconnaît le droit à la vie privée des enfants, et l’article 3 énonce le principe de l’intérêt supérieur de l’enfant. La Convention tient compte également du développement des capacités de l’enfant, affirme son droit d’exprimer son opinion sur toute question l’intéressant et reconnaît le droit des enfants d’être protégés contre toute forme de préjudice.
En 2021, le Comité des droits de l’enfant des Nations Unies a publié l’Observation générale no 25 sur les droits de l’enfant en relation avec l’environnement numérique, qui fournit des orientations sur la façon dont les États et les autres acteurs devraient appliquer les obligations de la Convention dans les contextes numériques. L’Observation générale no 25 souligne que les droits des enfants, y compris le droit à la vie privée, s’appliquent en ligne et que les États sont responsables de veiller à ce que ces droits soient protégés tant par les acteurs publics que privés, y compris les organisations commerciales.
L’Observation générale no 25 souligne que « [l]a protection de la vie privée est essentielle pour le pouvoir d’action, la dignité et la sécurité des enfants et pour l’exercice des droits de l’enfantNote de bas de page 5. » Elle est également essentielle à la réalisation des droits des enfants dans leur ensemble, y compris leurs droits à l’éducation, à la santé, à l’information, à la liberté d’expression et à leur propre culture.
Cadre législatif applicable
La LPRPDE expose les règles fondamentales de la collecte, de l’utilisation et de la communication de renseignements personnels. Les organisations du secteur privé partout au Canada doivent s’y soumettre dans le cadre de leurs activités commerciales à but lucratif. La LPRPDE établit un cadre fondé sur dix principes relatifs à l’équité dans le traitement de l’information :
- Responsabilité
- Détermination des fins de la collecte des renseignements
- Consentement
- Limitation de la collecte
- Limitation de l’utilisation, de la communication et de la conservation
- Exactitude
- Mesures de sécurité
- Transparence
- Accès aux renseignements personnels
- Non-respect des principes
Bien que la LPRPDE ne fasse pas de distinction explicite entre le droit à la vie privée des enfants et celui des adultes, le Commissariat a toujours soutenu que les renseignements personnels des enfants méritent une protection accrue. Par conséquent, les obligations des organisations au titre de la LPRPDE devraient être interprétées et appliquées en tenant compte du caractère particulièrement sensible des renseignements personnels des enfants.
Le Code reflète le point de vue du Commissariat quant aux obligations des organisations concernant la protection des renseignements personnels des enfants au titre de la LPRPDE et fournit des orientations utiles sur la façon dont les organisations peuvent respecter ces obligations et mieux protéger les renseignements personnels des enfants.
Harmonisation entre les juridictions
Le Code reflète un consensus croissant, au Canada et à l’étranger, selon lequel les enfants doivent bénéficier de mesures spéciales de protection de la vie privée. Ainsi, le Commissariat à l’information du Royaume-UniNote de bas de page 6, la Commission de la protection des données de l’IrlandeNote de bas de page 7 et le Commissariat à l’information de l’AustralieNote de bas de page 8 ont publié ou rédigé des lignes directrices relatives à la protection de la vie privée des enfants, et cette tendance s’accentue à l’échelle internationale.
Au Canada, les organismes fédéral, provinciaux et territoriaux de réglementation en matière de protection des renseignements personnels ont tous confirmé cet engagement au moyen d’une résolution demandant aux organisations de privilégier l’intérêt supérieur de l’enfant dans la conception et la prestation de services numériquesNote de bas de page 9. Des changements apportés aux lois provinciales vont dans le même sensNote de bas de page 10.
L’approche adoptée par le Commissariat dans la rédaction du présent Code tenait compte de ces changements à l’échelle nationale et internationale, dans le respect des lois et des politiques canadiennes. Une vision cohérente et uniforme de la protection de la vie privée des enfants dans l’ensemble des juridictions est bénéfique pour les enfants, offre davantage de certitude aux organisations qui exercent leurs activités dans de nombreux marchés et contribue à l’émergence de principes communs à l’égard de la protection des renseignements personnels des enfants.
Approche fondée sur le risque
Le Code adopte une approche fondée sur le risque. On s’attend à ce que les organisations examinent activement les risques que leurs produits, services et activités présentent pour les enfants et qu’elles mettent en place des mesures d’atténuation proportionnelles à ces risques. En d’autres termes, le degré de protection offert ne sera pas toujours fixe ou uniforme; il devrait être adapté selon différents facteurs :
- la nature du service;
- le public visé par le service et la probabilité que les enfants y accèdent;
- le niveau d’utilisation auquel on peut s’attendre de la part des enfants s’ils accèdent au service;
- les types de renseignements personnels en cause et leur degré de sensibilité;
- la probabilité que les enfants subissent un préjudice si ces renseignements sont traités de façon inadéquate, et la gravité potentielle de ce préjudice.
Une approche fondée sur le risque ne réduit pas les obligations; elle permet de veiller à ce que les efforts et les mesures de protection soient dirigés là où le besoin est le plus grand. On s’attend à ce que les organisations qui proposent des services très susceptibles d’être utilisés par des enfants, ou qui traitent des catégories sensibles de renseignements personnels concernant des enfants, appliquent des mesures de protection également rigoureuses. Dans tous les cas, les organisations devraient reconnaître la vulnérabilité des enfants et le fait que des mesures de protection accrues sont sans doute nécessaires. Cette évaluation des risques peut aider à déterminer dans quelle mesure des protections supplémentaires sont nécessaires.
Adopter une approche fondée sur le risque : Exemples
Ces exemplesNote de bas de page 11 illustrent comment les facteurs de risque peuvent être évalués et appliqués.
| Facteurs de risque | Risque faible | Risque moyen | Risque élevé |
|---|---|---|---|
| Contexte | Un adolescent navigue sur le site d’un magasin de musique à la recherche d’une guitare. | Un enfant consulte un site Web de divertissement qui propose des jeux éducatifs. | Un adolescent crée un profil sur un service de média social et en explore le contenu. |
| Nature du service | Commerce de détail | Jeux en ligne, sans messagerie directe | Média social, avec messagerie directe et partage de localisation |
| Public cible | Grand public | Enfants | Grand public |
| Niveau d’utilisation | Il est probable que l’adolescent ne fera que des recherches sur les guitares comme prévu (le risque d’une utilisation prolongée est faible). | Il est probable que l’enfant joue pendant une longue période. | Il est probable que l’adolescent utilise le service pendant une longue période en raison de la nature du contenu et de la possibilité d’interactions sociales. |
| Degré de sensibilité des renseignements | Peu ou pas de renseignements personnels recueillis. | Il est possible que des données d’utilisation et des renseignements personnels soient recueillis si l’enfant doit créer un compte ou un profil. | Les données d’utilisation, la messagerie directe et le partage de localisation permettent la collecte d’un large éventail de données sensibles. |
| Probabilité de préjudice | Étant donné la nature du service, le public visé et la sensibilité des renseignements recueillis, la probabilité de préjudice est limitée. | En raison du niveau d’utilisation et de la possibilité que des données sensibles soient recueillies, la probabilité de préjudice est modérée. | En raison du niveau d’utilisation soutenu et de la sensibilité des données recueillies, la probabilité de préjudice est élevée. |
Application et portée
Enfants visés par le Code
Le Code fournit des orientations qui visent à protéger tous les enfants de moins de 18 ans. Étant donné que les enfants ne forment pas un groupe homogène, les obligations prévues par les lois sur la protection des renseignements personnels et décrites dans le Code devraient être adaptées pour refléter les stades de développement. On s’attend à ce que les organisations appliquent des mesures qui correspondent à l’âge et à la maturité des enfants qui ont accès à leur service ou qui sont susceptibles d’y accéder. Ainsi, elles pourraient offrir davantage de protection aux jeunes enfants et accorder une autonomie accrue aux enfants plus matures.
Organisations et services visés par le Code
Le Code tient compte de la législation canadienne sur la protection des renseignements personnels en ce qu’il s’applique à toute organisation assujettie à la LPRPDE qui recueille, utilise ou communique des renseignements personnels dans le cadre d’une activité commerciale qui concerne un service en ligne (comme des sites Web, des applications, des plateformes et des outils numériques) destiné aux enfants ou susceptible d’être consulté par ces derniers.
Le Code s’applique, que les enfants soient ou non le public cible ou le public principal du service. Les enfants accèdent à un large éventail de services en ligne, dont beaucoup ne sont pas conçus pour eux ou commercialisés à leur intention. Limiter la protection aux services qui sont destinés aux enfants entraînerait une lacune importante, et ce serait faire abstraction de la façon dont les enfants interagissent avec le monde numérique. Une organisation ne peut se soustraire à ses obligations prévues par la législation concernant la protection des renseignements personnels et décrites dans le Code uniquement parce que son service n’a pas été conçu pour les enfants si, dans la pratique, des enfants y ont accès.
Indicateurs qu’un service est destiné aux enfants
Un service est réputé s’adresser aux enfants lorsqu’un ou plusieurs des éléments suivants s’appliquent :
- le sujet, le contenu ou le thème intéresse principalement les enfants;
- le service utilise un langage, des images, des animations ou des personnages destinés aux enfants;
- le service est commercialisé ou promu par l’intermédiaire de canaux ciblant les enfants ou leurs parents;
- le service est conçu ou structuré de manière à convenir aux enfants;
- les enfants forment une part importante de la base réelle d’utilisateursNote de bas de page 12;Note de bas de page 13.
Indicateurs qu’un service est susceptible d’être utilisé par les enfants
Un service est susceptible d’être utilisé par des enfants lorsque des facteurs pertinents indiquent une probabilité raisonnable d’accès par des enfants. Ces facteurs peuvent inclure :
- tout élément de preuve tiré d’une recherche faite par une organisation au sujet de sa base d’utilisateurs ou des comportements des utilisateurs qui indiquent que certains d’entre eux sont des enfants;
- des indications selon lesquelles des annonceurs tiers placent des publicités destinées aux enfants sur le site Web d’une organisation;
- la présence de contenu, de caractéristiques de conception ou d’activités attrayants pour les enfants;
- des indications selon lesquelles des enfants accèdent à des sites Web et à des services similairesNote de bas de page 14.
Aucun facteur n’est déterminant; les organisations devraient évaluer l’ensemble du contexte et des circonstances. Si une organisation décide qu’un service n’est pas susceptible d’être utilisé par des enfants et qu’elle ne tiendra donc pas compte des orientations du Code, elle devrait documenter sa décision et les motifs de celle-ci.
Principes fondamentaux
Les principes fondamentaux établissent les valeurs et les facteurs généraux qui sous-tendent le Code. Ils ne prescrivent pas de mesures ou d’obligations particulières, mais posent plutôt l’intention et l’esprit du Code. Les organisations devraient s’en inspirer au moment d’interpréter les attentes, d’exercer leur jugement et de déterminer comment les exigences s’appliquent dans le contexte.
Les organisations assujetties aux exigences législatives décrites dans le Code sont censées observer ces principes et en tenir compte afin que leurs décisions et leurs pratiques respectent véritablement la vie privée des enfants.
Droit des enfants à la vie privée
Les enfants ont un droit fondamental à la vie privée.
Les enfants sont titulaires de droits et leurs intérêts en matière de vie privée méritent d’être reconnus et respectés. Par conséquent, dans le contexte d’activités commerciales qui concernent les enfants, les facteurs à prendre en considération en ce qui concerne la protection de la vie privée ne peuvent se limiter qu’à la gestion des risques ou à l’évitement des préjudices. Au moment d’examiner leurs obligations, les organisations doivent reconnaître que les enfants ont un véritable intérêt, qui leur est propre, à contrôler leurs renseignements personnels, et que celui-ci doit être pris en compte à chaque étape de la conception, de l’élaboration et du déploiement d’un service ou d’un produit.
Intérêt supérieur de l’enfant
La Convention relative aux droits de l’enfant des Nations Unies entérine les droits de l’enfant, y compris le droit à la vie privée, et introduit le concept de l’intérêt supérieur de l’enfant.
Selon ce concept, le bien-être et les droits des enfants doivent être des facteurs déterminants dans les décisions ou les mesures qui les concernent directement ou indirectement. En tant que principe directeur, il peut être appliqué dans divers contextes afin d’aider à évaluer les intérêts des jeunes et à les concilier avec ceux d’autres personnes. Si l’intérêt supérieur de l’enfant entre en conflit avec d’autres intérêts ou avec les droits d’autrui, chaque situation doit être réglée au cas par cas. Dans une telle évaluation, il convient d’accorder un plus grand poids à ce qui sert au mieux les intérêts de l’enfantNote de bas de page 15.
En 2023, le Commissariat et ses homologues provinciaux et territoriaux ont publié une résolution conjointe et un document accompagnateur intitulés Mettre l’intérêt supérieur des jeunes à l’avant-plan en matière de vie privée et d’accès aux renseignements personnels. Dans la résolution, on présente les pratiques recommandées que les organisations des secteurs public et privé devraient adopter pour prioriser l’intérêt supérieur des enfants et protéger leur vie privée.
Risques propres aux enfants
Les enfants sont exposés à des risques dont la nature et les conséquences sont différentes de ceux auxquels les adultes sont exposés.
La façon dont les enfants interagissent avec les environnements numériques, l’évolution de leurs capacités à reconnaître le risque et à y réagir ainsi que la possibilité que les préjudices pour la vie privée qu’ils pourraient subir les suivent jusqu’à l’âge adulte sont tous des éléments qui requièrent une attention particulière. Les organisations devraient tenir compte des enfants au moment d’évaluer le risque pour la vie privée et concevoir leurs mesures de protection en conséquence. L’application aux enfants de cadres qui sont axés sur les adultes, sans les adapter, ne constitue pas, selon le Code, une gestion adéquate du risque.
Les renseignements personnels des enfants peuvent être utilisés de différentes façons qui posent des risques pour leur développement et leur bien-être, y compris l’exposition à du contenu préjudiciable ou qui n’est pas adapté à leur âge, la création d’une image corporelle négative, une sexualisation précoce et le renforcement de stéréotypes nuisibles. Les enfants peuvent aussi être particulièrement sensibles aux pressions découlant de pratiques comme la publicité en ligne.
Des chercheurs ont établi que les risques courants pour la vie privée auxquels sont exposés les enfants sont liés au contenu, aux contacts, aux activités commerciales et aux comportements (les « quatre C »)Note de bas de page 16;Note de bas de page 17.
- Le risque lié au contenu concerne les préjudices associés au type de matériel avec lequel les enfants interagissent, soit par choix ou par exposition attribuable aux algorithmes et à la publicité.
- Le risque lié aux contacts concerne les préjudices associés à des interactions dans leur vie quotidienne. Par exemple, ils peuvent interagir avec une personne qu’ils ne connaissent pas et qui leur transmet du contenu inapproprié, ou avec une personne qu’ils connaissent et qui communique des renseignements et du contenu à leur sujet sans leur consentement.
- Le risque lié aux activités commerciales concerne les préjudices associés à l’exploitation des renseignements personnels des enfants à des fins commerciales, parfois en utilisant des mécanismes de conception trompeuse.
- Le risque lié aux comportements concerne les enfants en tant qu’auteurs de préjudices en ligne, comme la cyberintimidation ou le vol de données.
Il peut y avoir des chevauchements entre ces quatre catégories de risque.
Évolution des capacités
À mesure que les enfants grandissent, leur capacité à comprendre, à naviguer en ligne et à prendre des décisions judicieuses en matière de protection de la vie privée augmente.
Les jeunes enfants ont besoin de mesures plus strictes et d’un meilleur encadrement de la part d’adultes de confiance. En vieillissant, ils sont de plus en plus capables d’exercer un pouvoir d’action sur leurs renseignements personnels et ils devraient être soutenus dans ce sens. Les organisations devraient reconnaître cette progression et adopter une approche souple. Elles devraient appliquer des mesures de protection adaptées au stade de développement des enfants qui utilisent leurs services, plutôt que d’appliquer des normes uniformes qui ne tiennent pas compte de la diversité des expériences des enfants.
La méthode qu’une organisation emploie pour déterminer si des enfants figurent parmi ses utilisateurs et pour évaluer la capacité de ces derniers à prendre des décisions en matière de vie privée, comme donner son consentement et régler les paramètres de confidentialité, devrait être proportionnelle aux risques auxquels sont exposés les enfants. Si les risques sont plus faibles, une approche moins stricte peut convenir. Si les risques sont plus élevés, on s’attend à ce que les organisations connaissent avec plus de certitude l’âge de leurs utilisateurs, ce qui peut nécessiter des mesures plus rigoureuses, comme des outils de confirmation parentale ou de contrôle de l’âge. Lorsqu’il n’est pas possible d’établir avec suffisamment de certitude l’âge des utilisateurs, les mesures de protection devraient être appliquées par défaut à l’ensemble des utilisateurs. Toute méthode utilisée doit préserver la vie privée, réduire au minimum la collecte de renseignements personnels et être examinée régulièrement à mesure que les services changent.
Les tranches d’âge et les stades de développement ci-dessous peuvent servir de guide aux organisations au moment d’examiner l’évolution des capacités et le consentement :
| Âges | Stade de développement | Nature du consentement |
|---|---|---|
| De 0 à 5 ans | Petite enfance et âge préscolaire | • Consentement des parents |
| De 6 à 9 ans | Premières années d’école primaire | • Consentement des parents • Avis écrit ou visuel simple à l’intention de l’enfant |
| De 10 à 12 ans | Années de transition | • Consentement des parents • Avis écrit à l’intention de l’enfant |
| De 13 à 15 ans | Début de l’adolescence | • Consentement de l’enfant |
| De 16 à 17 ans | Approche de l’âge adulte | • Consentement de l’enfant |
Les organisations devraient tenir compte de l’évolution des capacités et du stade de développement des enfants pour les éléments suivants :
- l’élaboration de mécanismes de consentement transparents et compréhensibles qui sont utiles pour les enfants de différents stades de développement;
- l’établissement de paramètres de confidentialité par défaut, qui devraient dès le départ être réglés sur le plus haut niveau de protection, et que les enfants pourraient modifier selon leur degré de maturité;
- la minimisation de la collecte de données afin de ne recueillir que les renseignements qui sont nécessaires à la prestation du service;
- l’établissement de la participation des parents et des contrôles parentaux, qui devraient être adaptés à l’âge et à la maturité des enfants;
- la personnalisation du contenu, qui devrait faire en sorte que le contenu recommandé ou fourni soit dans l’intérêt supérieur de l’enfant;
- le ton et la complexité des messages destinés aux enfants, qui devraient être simples et faciles à comprendre pour les enfants de la tranche d’âge visée.
Le Commissariat reconnaît que certains secteurs de l’industrie peuvent avoir déjà établi des normes ou des lignes directrices qui différencient les pratiques en fonction de l’âge. Lorsque de telles normes existent, les organisations peuvent s’en inspirer, en veillant à ce qu’elles soient fondées sur des éléments de preuve tirés de la recherche, reflètent une compréhension des stades de développement de l’enfant ou aient été élaborées à partir d’observations formulées par des enfants.
Contrôle de l’âge
Les systèmes de contrôle de l’âge peuvent être un outil précieux pour faire progresser l’objectif de créer une expérience en ligne plus sécuritaire et plus respectueuse de la vie privée pour les enfants. Toutefois, cet objectif peut et doit être atteint sans entraîner de répercussions indues sur le droit à la vie privée.
Conformément à la vision générale du Code, le contrôle de l’âge devrait faire partie des nombreuses approches utilisées pour protéger les enfants en ligne et être appliqué d’une manière fondée sur le risque et proportionnelle au préjudice qui pourrait être causé. Il convient également d’envisager ou d’adopter des moyens complémentaires ou des solutions de rechange pour atteindre l’objectif d’une expérience en ligne plus sécuritaire et plus respectueuse de la vie privée pour les enfants.
Le Commissariat a établi un document d’orientation pour les sites Web et les services en ligne (Évaluer si le contrôle de l’âge doit être appliqué et, le cas échéant, de quelle façon) ainsi qu’un document d’orientation pour les développeurs de systèmes de contrôle de l’âge (Concevoir des systèmes de contrôle de l’âge qui protègent la vie privée).
Soutien parental et autonomie encadrée
Les parents et les tuteurs jouent un rôle précieux dans la vie numérique de bien des enfants : ils les conseillent et les aident à comprendre le monde en ligne et à exercer leur jugement.
À mesure que les enfants grandissent, de nombreux parents et tuteurs agissent comme des guides de confiance, leur offrant un soutien, une surveillance et une perspective selon leur âge, alors que les enfants acquièrent progressivement un plus grand pouvoir d’action sur leurs renseignements personnels. Bien que les organisations devraient concevoir des produits et des services adaptés aux enfants selon leurs propres conditions, elles devraient également veiller à ce que les parents et les tuteurs puissent jouer un rôle complémentaire de soutien, plutôt que d’avoir à agir comme principal rempart contre des risques qui devraient être pris en compte au moment de la conception.
Cela signifie que la protection de la vie privée des enfants devrait être intégrée dès la conception des produits et des services, et non confiée aux parents après coup. Lorsqu’on laisse le fardeau de la protection reposer principalement sur les parents et les tuteurs, que ce soit par l’intermédiaire de paramètres, de contrôles ou de surveillance, on impose des attentes irréalistes aux familles et on expose les enfants à des risques. L’autonomie guidée n’a pas pour objectif de restreindre l’accès des enfants aux espaces numériques, mais de veiller à ce qu’ils puissent les explorer en toute confiance, avec le soutien approprié.
Lorsque des contrôles parentaux sont proposés, ils devraient être adaptés à l’âge, soutenir le pouvoir d’action des enfants et respecter les droits des enfants, l’évolution de leurs capacités et leur intérêt supérieurNote de bas de page 18. Lorsqu’un parent ou tuteur peut surveiller les activités de l’enfant ou régler les paramètres, l’enfant doit en être informé dans un langage clair qu’il peut comprendre. Si un parent ou un tuteur a donné un consentement, l’enfant devrait recevoir un avis adapté à son âge. Par exemple, il ne serait pas approprié d’envoyer un avis écrit à un enfant de moins de 5 ans (étape de la petite enfance et de l’âge préscolaire).
Les consultations menées par le Commissariat auprès des enfants ont montré que ceux-ci ne sont pas unanimement opposés à ce que leurs parents participent à leur vie numérique. Les jeunes enfants, en particulier, ont relevé des situations où la surveillance par un adulte de confiance leur semblait appropriée ou même bienvenueNote de bas de page 19;Note de bas de page 20. En même temps, les enfants ont toujours exprimé le souhait de garder le contrôle et la responsabilité de leurs renseignements personnels. Les organisations devraient faire des choix en tenant compte de ces deux réalités.
Nous reconnaissons également que les enfants ne peuvent pas tous compter en tout temps sur un parent ou un tuteur capable de leur fournir des conseils et du soutien dans les espaces numériques. Les produits et services ne devraient pas être conçus de manière à ce que la pleine participation ou la protection de la vie privée soient subordonnées à la surveillance d’un adulte. Les enfants qui reçoivent moins de soutien parental lorsqu’ils naviguent dans les espaces numériques ne devraient pas être plus exposés au risque en raison de leur situation.
[Traduction]
« La participation des parents devrait dépendre de la capacité et du contenu. Certains enfants ont besoin de plus d’aide pour comprendre les conséquences de la communication de renseignements. Je crois que les parents devraient faire partie de l’aventure. » – Participant à la table ronde des jeunes
L’autonomie encadrée en pratique : Établir la participation des parents selon le risqueNote de bas de page 21
Lorsque le risque pour l’enfant augmente, les organisations devraient prendre des mesures plus importantes pour faciliter une véritable participation des parents aux activités numériques de leur enfant. Si l’enfant a moins de 13 ans, le consentement du parent est toujours requis.
| L’enfant agit de façon indépendante | L’attention des parents est attendue | La participation parentale devrait être requise |
|---|---|---|
| • Jeu sans interactions sociales qui ne recueille qu’un nom d’utilisateur • Accès à des sites Web d’urgence ou à des lignes d’aide comme « Jeunesse, J’écoute » • Suppression de ses propres publications ou des activités de son compte |
• Participation à une communauté ou à un forum en ligne où les publications sont visibles par d’autres utilisateurs • Utilisation d’une plateforme de diffusion en continu ou de contenu qui formule des recommandations |
• Création d’un compte sur une plateforme qui permet une interaction directe avec d’autres personnes ou avec des groupes qui ne font pas partie du service lui-même • Communication de renseignements personnels sensibles, comme des données biométriques ou de santé |
Attentes
Les attentes énoncées dans le Code établissent ce que les organisations devraient faire et s’abstenir de faire lorsqu’elles recueillent, utilisent ou communiquent les renseignements personnels d’enfants. Ces attentes sont fondées sur les exigences de la LPRPDE, s’appuient sur des pratiques exemplaires et sont conformes au domaine de la protection de la vie privée des enfants en constante évolution au Canada et à l’échelle internationale.
Les attentes sont neutres sur le plan technologique. Elles ne prescrivent pas de solutions techniques précises, mais décrivent plutôt les résultats escomptés. La manière dont les organisations atteindront ces résultats dépendra de la nature de leurs produits et services, des capacités des enfants qui utilisent leurs produits et services et du niveau de risque que présentent leurs pratiques en matière de données.
Pour répondre aux attentes, les organisations devront faire en sorte que la protection de la vie privée soit inhérente à leurs activités en l’intégrant dès la conception. Pour ce faire, elles devront cerner et gérer les risques pour la vie privée dès le début d’une initiative, intégrer des mesures de protection dans l’architecture des produits et des services dès les premières étapes de l’élaboration et maintenir cette approche à mesure que le contexte évolue. Le respect de ces attentes n’est pas un exercice ponctuel.
Consentement
Principes de la LPRPDE : Consentement; Détermination des fins de la collecte de renseignements
Orientation du Commissariat : Lignes directrices pour l’obtention d’un consentement valable
L’obtention d’un consentement valable de la part d’un enfant présente des défis particuliers. La capacité d’un enfant à comprendre la nature, l’objet et les conséquences de la collecte, de l’utilisation et de la communication de ses renseignements personnels évolue, et les mécanismes de consentement conçus pour les adultes ne répondent généralement pas à la norme de consentement valable établie par la LPRPDE lorsqu’elle est appliquée aux enfants. Par exemple, si de l’information sur la protection des renseignements personnels est présentée dans un langage complexe ou dans des formats destinés à un public adulte, il ne serait pas raisonnable de s’attendre à ce qu’un enfant puisse y donner un consentement éclairé. Un enfant ne serait pas en mesure de saisir pleinement les complexités et les risques liés à la communication de ses renseignements personnels. Par conséquent, l’approche d’une organisation en matière de consentement devrait tenir compte de l’évolution des capacités des enfants et être adaptée à l’âge et au stade de développement des enfants qui ont accès à son service.
Lorsque le consentement est la base sur laquelle les organisations recueillent, utilisent ou communiquent des renseignements personnels, nos attentes sont les suivantes :
- Enfants de moins de 13 ans : Sauf exception, les organisations doivent obtenir le consentement d’un parent ou d’un tuteur et doivent informer l’enfant au moyen d’un avis adapté à son âge, le cas échéant.
- Enfants de 13 à 18 ans : Les organisations devraient évaluer si l’enfant a la capacité de comprendre ce à quoi il consent dans le contexte de la pratique en matière de données, en particulier pour les renseignements personnels sensibles.
Consentement positif pour les utilisations non essentielles des données
Les enfants devraient pouvoir décider à quel moment et de quelles façons leurs renseignements personnels sont recueillis, utilisés ou communiqués en choisissant si leurs renseignements personnels peuvent être recueillis, utilisés ou communiqués à des fins particulières. Comme il est décrit dans les Lignes directrices pour l’obtention d’un consentement valable du Commissariat, un consentement explicite est requis lorsque les renseignements sont sensibles, lorsque l’utilisation ne répond pas aux attentes raisonnables ou lorsqu’il existe un risque important de préjudice. Compte tenu de la vulnérabilité des enfants, de leur capacité plus limitée à évaluer les risques pour la vie privée et de la nature sensible de leurs renseignements personnels, les organisations devraient obtenir le consentement positif à l’utilisation non essentielle des renseignements personnels des enfants. Aux fins du présent Code, les fins non essentielles sont celles qui vont au-delà de ce qui est nécessaire pour fournir le produit ou le service de base. Les organisations doivent démontrer que ces utilisations sont dans l’intérêt supérieur de l’enfant. Elles peuvent par exemple favoriser la personnalisation ou l’accessibilité, comme l’adaptation de la configuration visuelle d’un produit ou d’un service pour un enfant ayant une déficience visuelle. Les organisations ne doivent pas considérer les comportements suivants comme un consentement :
- l’inaction;
- le fait qu’un enfant continue d’utiliser un service.
Les organisations ne devraient pas non plus subordonner l’accès à un produit ou à un service, ou la qualité ou la fonctionnalité de ce produit ou de ce service, à l’octroi ou au maintien du consentement par un enfant ou un parent à des utilisations non essentielles des renseignements personnels de l’enfant. Lorsque le consentement à de telles utilisations est refusé ou retiré, l’organisation ne devrait pas pénaliser l’enfant en lui retirant l’accès au produit ou au service de base ni en altérant de façon notable sa fonctionnalité essentielle.
[Traduction]
« Je ne sais pas si j’ai des solutions complexes, mais [il est important d’avoir] des conseils parentaux pour les jeunes. Il faut aussi des vérifications régulières [de la part des entreprises] : “Êtes-vous toujours d’accord pour que ces personnes voient votre localisation régulièrement?”. C’est une question importante. » – Participant à la table ronde des jeunes
Exemple de pratique exemplaire : proposer des choix clairs pour les données non essentielles
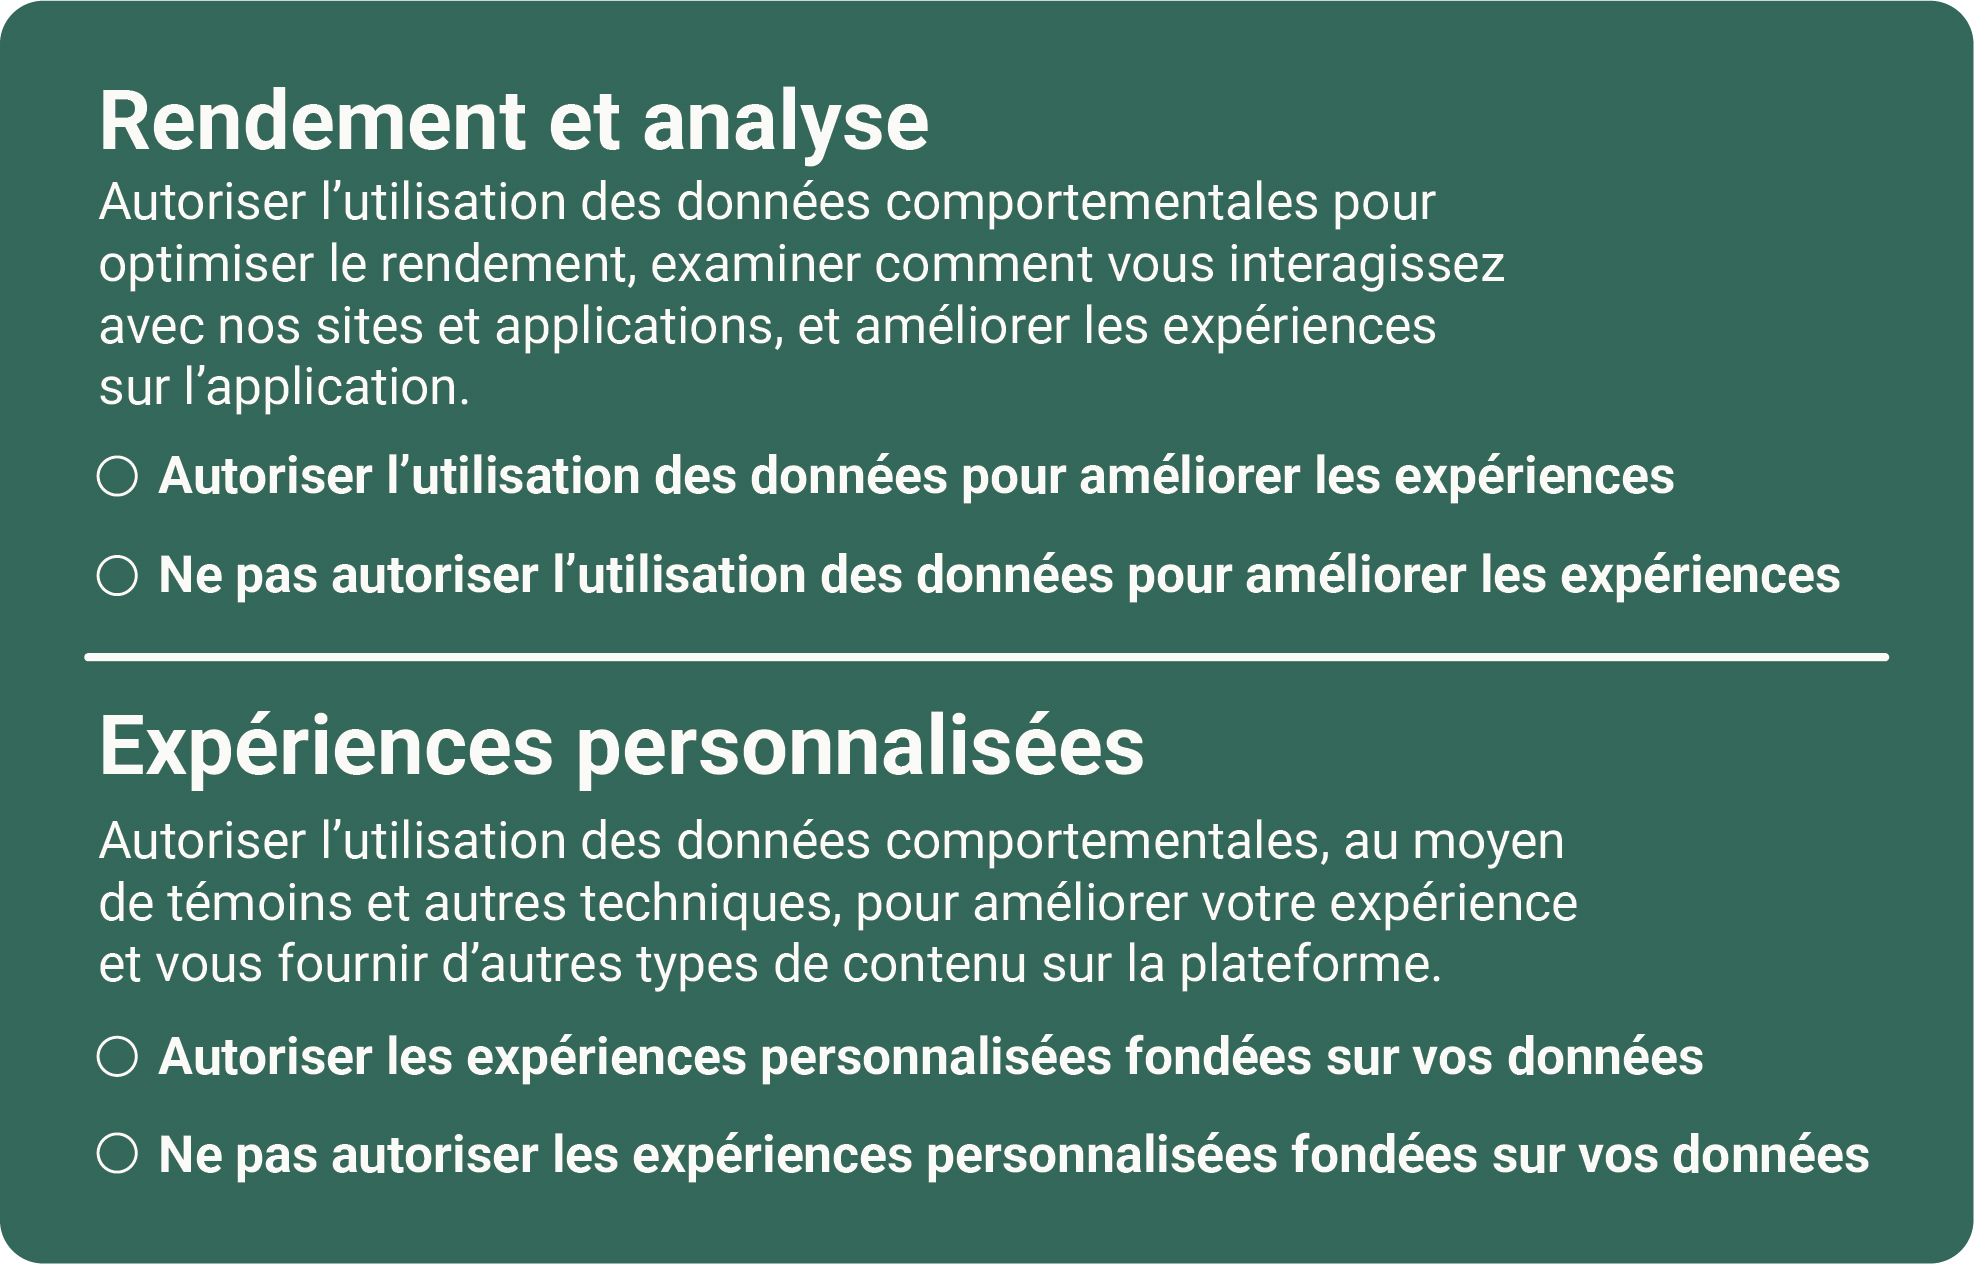
Version textuelle de la figure 1
Rendement et analyse
Autoriser l’utilisation des données comportementales pour optimiser le rendement, examiner comment vous interagissez avec nos sites et applications, et améliorer les expériences sur l’application.
- Autoriser l’utilisation des données pour améliorer les expériences
- Ne pas autoriser l’utilisation des données pour améliorer les expériences
Expériences personnalisées
Autoriser l’utilisation des données comportementales, au moyen de témoins et autres techniques, pour améliorer votre expérience et vous fournir d’autres types de contenu sur la plateforme.
- Autoriser les expériences personnalisées fondées sur vos données
- Ne pas autoriser les expériences personnalisées fondées sur vos données
Retrait du consentement
Les organisations devraient également permettre aux enfants et à leurs parents ou tuteurs de retirer leur consentement à tout moment. Les mécanismes de retrait du consentement devraient être clairs, simples et facilement accessibles. Les organisations doivent donc :
- veiller à ce qu’il soit aussi simple de retirer son consentement que de le donner;
- mettre fin à la pratique en matière de données à laquelle le consentement s’appliquait une fois que le consentement est retiré;
- ne pas pénaliser l’enfant parce qu’il a retiré son consentement;
- fournir, à des intervalles et à des moments pertinents, des rappels périodiques sur les choix qui ont été faits en matière de consentement et faire en sorte qu’il soit facile de les modifier.
Lorsque les enfants et leurs parents ou tuteurs retirent leur consentement, la collecte et l’utilisation des renseignements personnels des enfants doivent cesser. Dans certaines circonstances, cela signifie également que tous les renseignements recueillis précédemment doivent être supprimés. Par exemple, si un enfant supprime son compte de média social sur un service, l’organisation doit supprimer tous les renseignements personnels connexes.
Choix distincts
Lorsqu’un service offre de multiples caractéristiques ou fonctionnalités, certaines étant essentielles à son objectif principal et d’autres étant des améliorations facultatives, les enfants devraient pouvoir faire des choix judicieux quant aux éléments qu’ils souhaitent utiliser et, par conséquent, à la quantité de renseignements personnels qu’ils fournissent. Les organisations devraient faire la distinction entre la collecte de renseignements personnels qui servent à des fonctionnalités optionnelles et la collecte de renseignements personnels qui sont nécessaires pour fournir le service de base.
Lorsque des choix distincts sont proposés, chaque option doit être également visible et accessible à l’enfant. Les organisations ne doivent pas utiliser d’éléments de conception pour masquer ou désavantager les choix qui protègent la vie privée par rapport à ceux qui entraînent la communication d’une plus grande quantité de données (voir aussi la section Pratiques interdites – Conception trompeuse ci-dessous).
Séparer la collecte de données de base et de données facultatives : Exemples
Les renseignements nécessaires pour fournir un service varient selon le contexte. Ces exemplesNote de bas de page 22 illustrent comment les organisations pourraient faire la distinction entre les renseignements personnels requis pour offrir la fonctionnalité de base et ceux qui sont recueillis pour proposer des fonctionnalités optionnelles.
| Jeu mobile gratuit | Média social ou application de partage de contenu | Plateforme éducative en ligne |
|---|---|---|
|
Données essentielles à la prestation du service • Nom d’utilisateur |
Données essentielles à la prestation du service • Courriel |
Données essentielles à la prestation du service • Nom |
|
Données optionnelles • Localisation |
Données optionnelles • Localisation précise |
Données optionnelles • Localisation |
Évaluation des facteurs relatifs à la vie privée
Principe de la LPRPDE : Responsabilité
Une évaluation des facteurs relatifs à la vie privée (EFVP) est un processus par lequel une organisation cerne, évalue et gère les risques pour la vie privée associés à un produit ou à un service avant son lancement ou un changement important. Le Commissariat a toujours désigné l’EFVP comme un outil de responsabilisation utile pour les organisations, car elle :
- aide à démontrer que les renseignements personnels sont traités de manière responsable;
- favorise le respect des lois sur la protection des renseignements personnels;
- réduit le risque d’atteintes à la vie privée.
Dans le contexte de la protection de la vie privée des enfants, où le risque de préjudice est accru et où les conséquences d’une atteinte à la vie privée peuvent se faire ressentir pendant longtemps, le processus d’EFVP revêt une importance particulière.
Quand devrait-on effectuer une EFVP?
Les organisations sont fortement encouragées à effectuer une EFVP avant de lancer un produit ou un service destiné aux enfants ou susceptible d’être utilisé par ceux-ci ou avant d’apporter des changements importants à un tel produit ou service, en particulier lorsque les pratiques proposées en matière de données peuvent poser un risque plus élevé pour la vie privée.
Des risques pour la vie privée qui justifient une EFVP peuvent survenir, par exemple, lorsqu’un produit ou un service entraîne :
- la surveillance ou le profilage des activités en ligne d’enfants ou des déductions à propos d’enfants;
- l’utilisation de renseignements personnels concernant des enfants pour prendre ou orienter des décisions qui pourraient avoir des effets importants sur ces derniers;
- la collecte ou l’utilisation de renseignements sur la localisation, les activités, les relations ou le comportement d’un enfant;
- l’échange massif ou répété de renseignements personnels concernant des enfants avec des tiers, en particulier lorsque l’organisation ne peut pas exercer un contrôle véritable sur l’utilisation subséquente de ces renseignements.
Ces exemples visent à illustrer les circonstances dans lesquelles une EFVP peut être justifiée et ne sous-entendent pas que les pratiques sous-jacentes sont appropriées, nécessaires ou permises. De telles pratiques ne signifient pas nécessairement que l’activité présente un risque résiduel élevé. Les organisations devraient d’abord évaluer si la collecte, l’utilisation ou la communication de renseignements personnels d’enfants est justifiée selon la loi et conforme à l’intérêt supérieur de l’enfant.
Les organisations devraient aussi tenir compte de l’objectif et de la nécessité de la pratique, de la nature et de la sensibilité des renseignements en cause, de l’incidence potentielle sur les enfants ainsi que des mesures de protection et des limites qui ont été mises en place pour réduire le risque. Par exemple, limiter la collecte de données de localisation à ce qui est nécessaire pour fournir un service de base ou imposer des restrictions pertinentes à l’utilisation des renseignements personnels des enfants par un tiers peut réduire le risque résiduel. Toutefois, lorsqu’une activité est susceptible de poser des risques importants pour la vie privée, même si elle vise à promouvoir l’intérêt supérieur de l’enfant, les organisations devraient envisager de mener une EFVP.
Une EFVP n’est pas un exercice ponctuel. Une EFVP devrait également être effectuée ou mise à jour lorsqu’une organisation modifie de façon importante un produit ou un service existant d’une manière qui ajoute ou qui modifie grandement des pratiques en matière de données à risque élevé touchant les enfants, ou encore lorsqu’une nouvelle fonctionnalité entraînant de telles pratiques est ajoutée à un produit ou à un service que les enfants sont susceptibles d’utiliser.
Lorsqu’il n’est pas clair si un produit ou un service répond aux critères qui justifient une EFVP, les organisations sont fortement encouragées à en effectuer une. Le fait d’établir et d’atténuer les risques pour la vie privée à l’étape de la conception peut aider à prévenir les préjudices et est toujours plus efficace que de les gérer après le lancement du produit ou du service.
Que devrait comprendre une EFVP?
Les organisations devraient utiliser l’EFVP pour cartographier le cycle de vie complet des renseignements personnels des enfants et montrer comment chacun des principes de la LPRPDE est respecté dans la pratique. Si une initiative met en cause des renseignements personnels concernant des enfants, l’EFVP devrait mentionner explicitement les risques pour les enfants et présenter les mesures d’atténuation mises en place pour gérer ces risques.
Une EFVP pourrait comprendre les éléments suivants :
- une description de la collecte, de l’utilisation et de la communication des renseignements personnels et des raisons pour lesquelles elles sont nécessaires au fonctionnement du service et dans l’intérêt supérieur de l’enfant;
- une description des processus de consentement adaptés à l’âge;
- une description de la façon dont les pratiques en matière de protection de la vie privée sont communiquées aux utilisateurs;
- les procédures de correction, de conservation et de suppression des renseignements personnels;
- une évaluation des mesures de protection, par exemple les mesures prises pour atténuer les risques et assurer le respect de l’intérêt supérieur de l’enfant dans tous les processus concernant des renseignements personnels d’enfants (collecte, utilisation, communication, profilage, prise de décision automatisée, etc.);
- les procédures concernant les plaintes relatives à une mauvaise utilisation de renseignements personnels;
- une évaluation des répercussions potentielles de l’initiative sur les enfants de divers groupes et milieux.
Les organisations sont également encouragées à évaluer si leur produit ou service atténue suffisamment les risques supplémentaires pour les droits de l’enfant, au sens de la Convention relative aux droits de l’enfantNote de bas de page 23, et à inclure des mesures tirées d’évaluations existantes des répercussions sur les droits de l’enfantNote de bas de page 24.
Paramètres de confidentialité élevés par défaut
Principes de la LPRPDE : Consentement; Limitation de la collecte; Limitation de l’utilisation, de la communication et de la conservation; Mesures de sécurité
L’établissement de paramètres de confidentialité par défaut est l’une des mesures de sécurité les plus efficaces pour les enfants qui naviguent en ligne. Les paramètres qui sont activés lorsque les enfants accèdent pour la première fois à un produit ou à un service sont, dans la plupart des cas, les paramètres qu’ils utiliseront, car il est souvent difficile de les trouver et de les modifier. Par conséquent, en plus de respecter la vie privée par défaut, les organisations devraient fournir aux utilisateurs une marche à suivre facile à comprendre pour trouver et modifier les paramètres de confidentialité. La signification des différents paramètres de confidentialité devrait également être claire et permettre aux enfants de comprendre comment leurs renseignements personnels sont recueillis, utilisés et communiqués ainsi que tout risque ou toute conséquence qui en découle.
Le Commissariat s’attend à ce que les paramètres qui ont une incidence sur la collecte, l’utilisation ou la communication des renseignements personnels d’un enfant ou qui rendent ces renseignements personnels publics soient par défaut réglés à l’option qui protège le plus la vie privée, à moins qu’il n’y ait une raison impérieuse de faire autrement. Lorsqu’une organisation souhaite appliquer par défaut un réglage moins strict, elle doit documenter sa décision et être en mesure de démontrer que ce réglage n’expose pas les enfants à des risques inutiles pour la vie privée.
Les conséquences liées aux différentes catégories de paramètres de confidentialité sont décrites dans les sous-sections suivantes.
Données de localisation
La collecte de données de localisation devrait être désactivée par défaut. Elle ne peut être activée que dans les cas suivants :
- elle est directement nécessaire à la prestation du produit ou du service de base et elle est rendue évidente pour un enfant, un parent ou un tuteur qui utilise ce produit ou ce service;
- elle est nécessaire pour protéger la vie, la santé ou la sécurité de l’enfantNote de bas de page 25.
Si les critères ci-dessus sont respectés et que les données de localisation sont activées, les renseignements recueillis devraient se limiter à ce qui est nécessaire à la fonction particulière qu’ils soutiennent, et les données ne doivent pas être utilisées à des fins secondaires sans consentement explicite.
Les organisations devraient également tenir compte du degré de précision des données de localisation qui sont recueillies et veiller à ce qu’elles ne soient pas plus détaillées que nécessaire pour assurer la fonction particulière qu’elles soutiennent. Ainsi, un service qui requiert une localisation régionale générale ne devrait pas recueillir de données sur la localisation exacte ou en temps réel.
La collecte, l’utilisation et la communication de données de localisation sur les enfants comportent des risques accrus, car le fait de révéler les allées et venues d’un enfant peut avoir des conséquences directes et graves sur sa sécurité. Les organisations devraient examiner attentivement cette question si elles rendent les données de localisation visibles aux autres utilisateurs.
[Traduction]
« Les entreprises pourraient faire des vérifications régulières, par exemple “Êtes-vous toujours d’accord pour que ces personnes voient votre localisation régulièrement?” ». – Participant à la table ronde des jeunes
Exemple de pratique exemplaire : désactiver par défaut la localisation
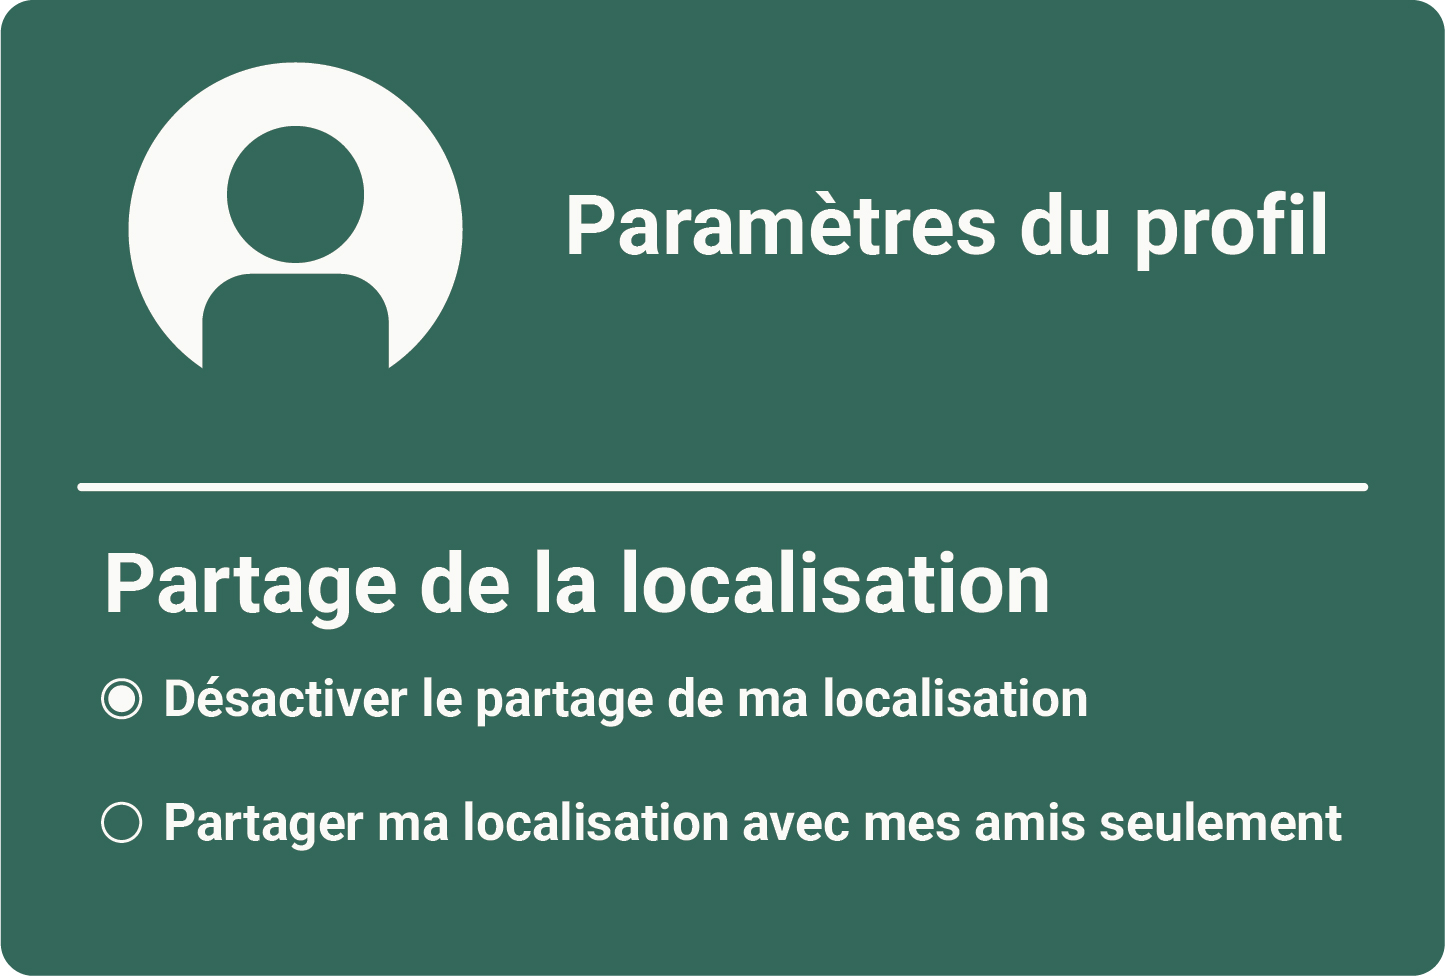
Version textuelle de la figure 2
Paramètres du profil
Partage de la localisation
- Désactiver le partage de ma localisation — sélectionné
- Partager ma localisation avec mes amis seulement
Profils publics et visibilité
Les profils d’utilisateur des enfants devraient par défaut être définis comme étant privés. Le compte, les renseignements sur le profil et l’activité d’un enfant ne devraient pas être visibles par le grand public ou par des utilisateurs qui ne sont pas des contacts confirmés de l’enfant, à moins qu’un consentement explicite ne soit donné.
Les profils d’enfants ne devraient pas non plus être indexés par défaut par les moteurs de recherche externes. Le profil d’un enfant ne devrait être accessible hors de la plateforme que si l’enfant, son parent ou son tuteur a choisi d’activer la visibilité.
Exemple de mauvaise pratique : activer par défaut la visibilité du profil
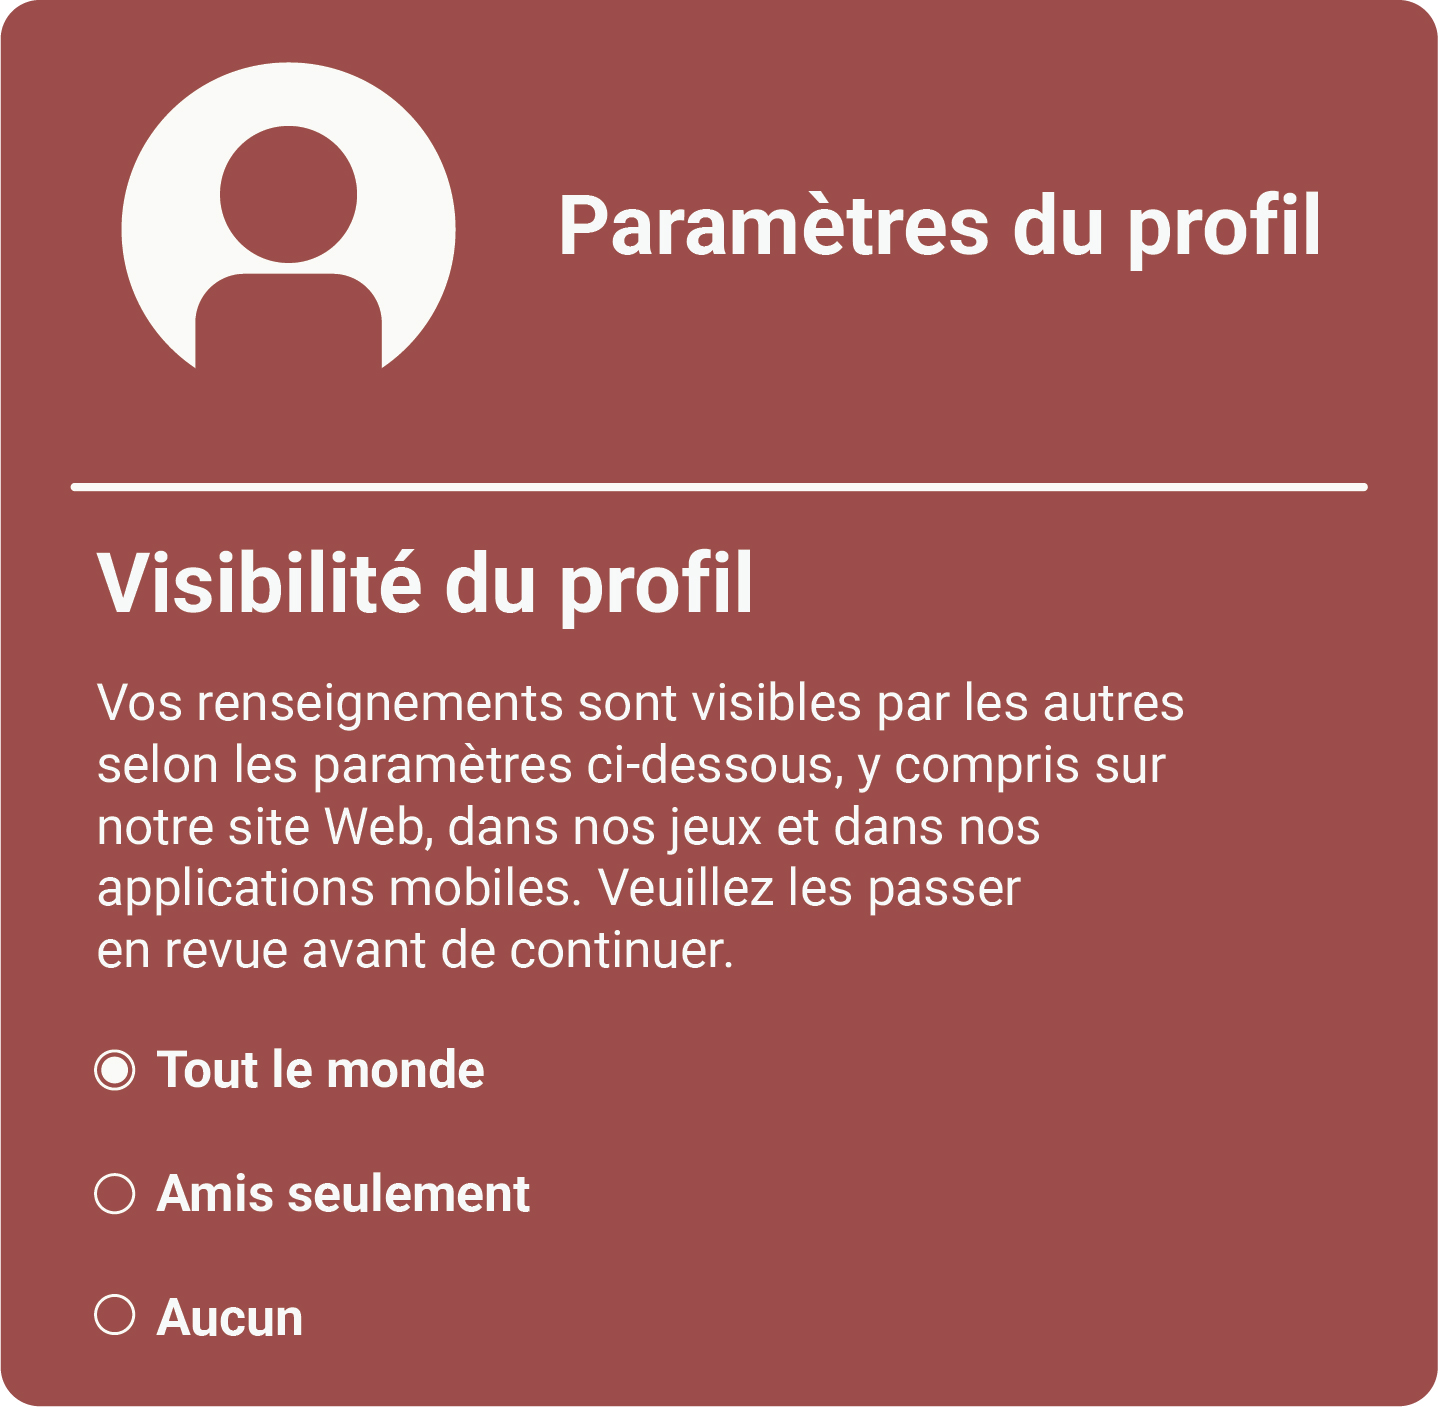
Version textuelle de la figure 3
Paramètres du profil
Visibilité du profil
Vos renseignements sont visibles par les autres selon les paramètres ci-dessous, y compris sur notre site Web, dans nos jeux et dans nos applications mobiles. Veuillez les passer en revue avant de continuer.
- Tout le monde — sélectionné
- Amis seulement
- Aucun
Exemple de pratique exemplaire : désactiver par défaut la visibilité du profil et offrir différents niveaux de visibilité
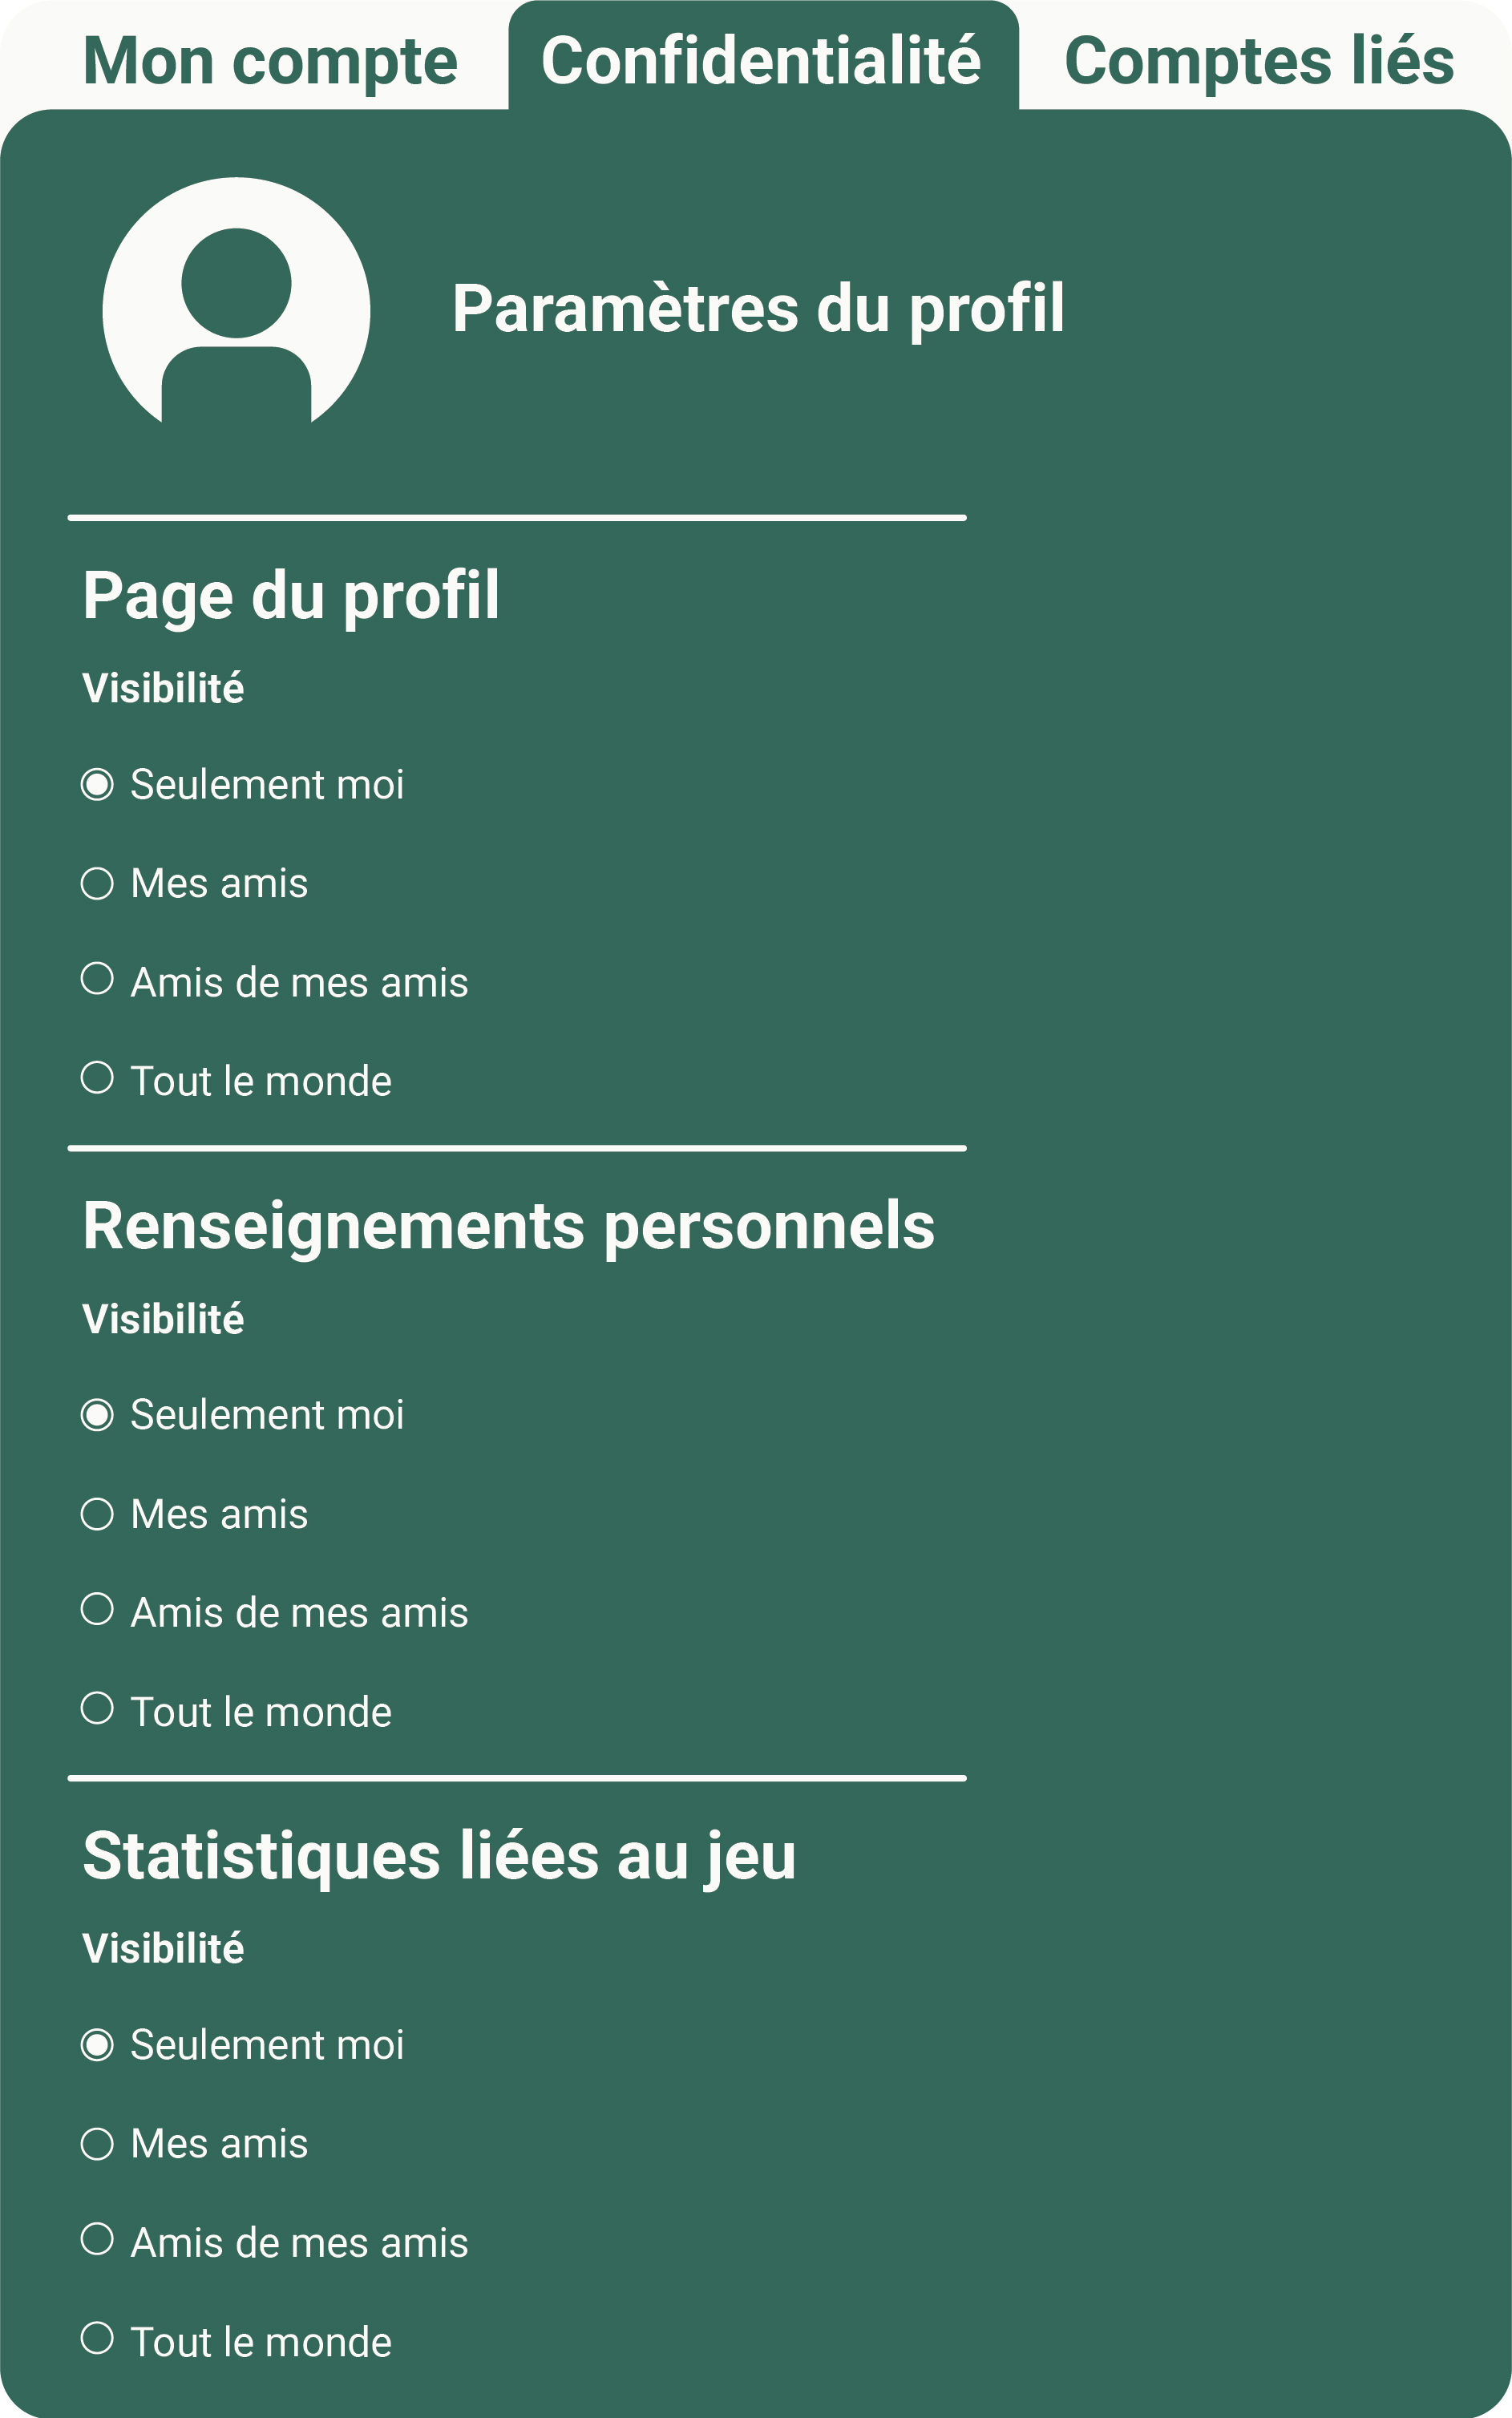
Version textuelle de la figure 4
Paramètres du compte — Confidentialité
Onglets de navigation : Mon compte, Confidentialité (onglet actuel), Comptes liés.
Paramètres du profil
Page du profil
- Visibilité
- Seulement moi — sélectionné
- Mes amis
- Amis de mes amis
- Tout le monde
Renseignements personnels
- Visibilité
- Seulement moi — sélectionné
- Mes amis
- Amis de mes amis
- Tout le monde
Tout le monde Statistiques liées au jeu
- Visibilité
- Seulement moi — sélectionné
- Mes amis
- Amis de mes amis
- Tout le monde
Consentement des enfants de moins de 13 ans
Sauf dans des cas exceptionnels, le consentement à la collecte, à l’utilisation et à la communication de renseignements personnels d’enfants de moins de 13 ans devrait être obtenu auprès d’un parent ou d’un tuteur. Les exceptions doivent être limitées, clairement définies et manifestement dans l’intérêt supérieur de l’enfant, par exemple si un enfant de moins de 13 ans demande la suppression de ses renseignements personnels.
Transmission de données à des tiers
La transmission des renseignements personnels d’un enfant à des tiers devrait être désactivée par défaut. Ces données ne doivent pas être communiquées à des tiers, à moins que l’enfant, son parent ou son tuteur n’y ait consenti. Un consentement général obtenu dans le cadre de l’acceptation des conditions d’utilisation ne répondrait vraisemblablement pas à cette attente.
Désactivation par défaut du profilage
Le profilage des enfants devrait être désactivé par défaut. Les organisations ne devraient pas établir de profils à partir des comportements, des intérêts ou des caractéristiques des enfants ni utiliser de tels profils, à moins que les enfants n’aient explicitement consenti à cette pratique et que cela soit dans leur intérêt supérieur (p. ex. s’ils ont un handicap et acceptent la prise de décision automatisée pour une expérience plus harmonieuse du produit ou du service).
Minimisation des données
Principe de la LPRPDE : Limitation de la collecte
Moins une organisation recueille, conserve et communique de renseignements personnels concernant des enfants, moins la probabilité de préjudice est élevée. Les organisations ne doivent recueillir que les renseignements qui sont manifestement nécessaires. Cela s’applique à chaque étape de l’interaction d’un enfant avec un produit ou un service.
Limitation de la collecte dès le départ
Les organisations ne doivent recueillir que les renseignements personnels qui sont nécessaires à la prestation de la fonction ou du service particulier que l’enfant cherche à utiliser. Chaque caractéristique ou fonction individuelle devrait être évaluée, et non seulement le produit ou le service dans son ensemble.
Les organisations ne doivent pas recueillir de renseignements personnels concernant des enfants au motif qu’ils pourraient lui être utiles à l’avenir ou qu’ils pourraient lui permettre de mieux comprendre qui sont ses utilisateurs. Lorsqu’une fin peut être atteinte à l’aide de renseignements anonymisés, agrégés ou dépersonnalisés, les organisations devraient adopter cette approche plutôt que d’utiliser des renseignements personnels.
Exemple de pratique exemplaire : inciter à ne pas utiliser son vrai nom
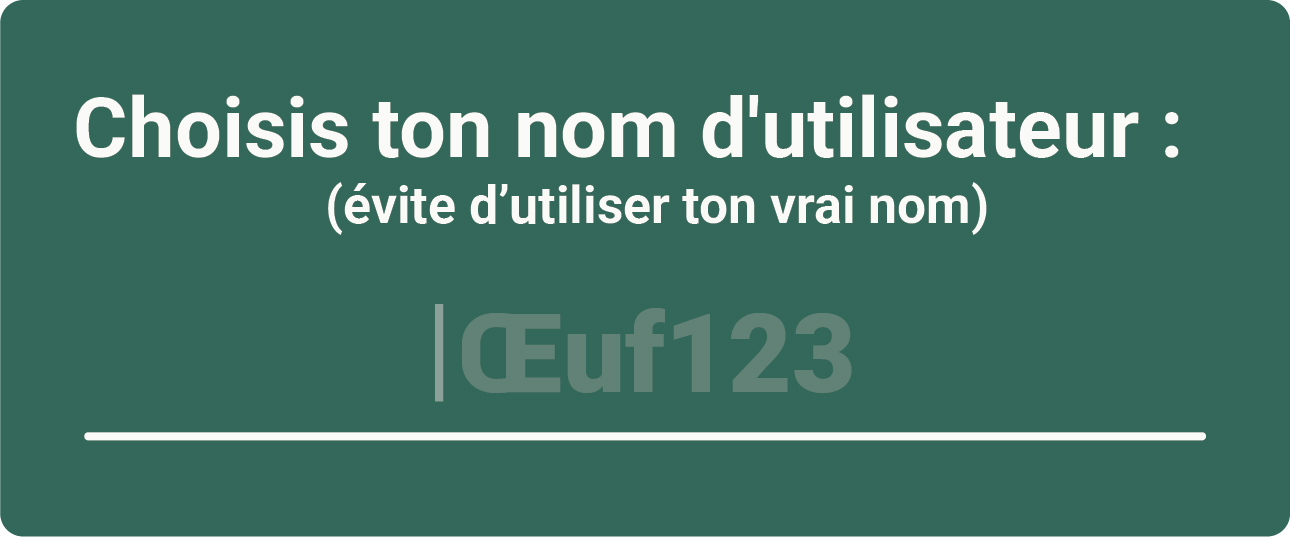
Version textuelle de la figure 5
Choisis ton nom d’utilisateur (évite d’utiliser ton vrai nom) : _____________
Conservation
Les renseignements personnels recueillis auprès d’enfants ne doivent pas être conservés plus longtemps que nécessaire à la réalisation des fins auxquelles ils ont été recueillis. Étant donné que la situation des enfants évolue rapidement et que les renseignements recueillis pendant l’enfance peuvent avoir des conséquences durables, les organisations doivent faire preuve d’une grande rigueur lorsqu’elles prennent des décisions relatives à la conservation des renseignements personnels d’enfants. Elles peuvent notamment :
- établir des périodes de conservation claires pour chaque catégorie de renseignements personnels concernant des enfants, en fonction de la fin précise pour lesquelles ils ont été recueillis;
- supprimer ou anonymiser les renseignements personnels dès qu’ils ne sont plus nécessaires à cette fin;
- établir des processus pour déterminer ce qui arrive aux renseignements personnels d’un enfant lorsqu’il cesse d’utiliser un produit ou un service ou lorsqu’il atteint l’âge adulte. Il s’agit notamment de veiller à ce que les individus, lorsqu’ils atteignent l’âge de la majorité, puissent demander la suppression des renseignements personnels recueillis à leur sujet lorsqu’ils étaient enfants.
Transparence
Principe de la LPRPDE : Transparence
Les organisations doivent présenter l’information sur la protection de la vie privée de manière à aider véritablement les individus à faire des choix éclairés, en allant au-delà de la simple communication de renseignements techniques. Ainsi, l’information doit être présentée de manière à être compréhensible pour les enfants qui en prendront connaissance, en tenant compte de leur âge, de l’évolution de leur capacité et de la nature du produit ou du service qu’ils utilisent. L’information doit être accessible, compréhensible et utile.
Présentation adaptée à l’âge
L’information sur la protection des renseignements personnels devrait être adaptée à la tranche d’âge et à la capacité des enfants qui en prendront connaissance. Dans le cas où un produit ou un service est utilisé par des enfants d’âges très variés, les renseignements vraiment essentiels devraient être accessibles aux plus jeunes enfants susceptibles de l’utiliser.
Langage
L’information sur la protection de la vie privée devrait être rédigée dans un langage clair et adapté à l’âge et selon le niveau de lecture des enfants qui en prendront connaissance. Il s’agit entre autres :
- d’éviter les termes juridiques et techniques ou, s’il est impossible de les éviter, de les expliquer en termes simples;
- de garder les phrases et les paragraphes courts et directs;
- d’offrir l’information dans les deux langues officielles.
Longueur
Les organisations devraient veiller à ce que l’information sur le consentement soit concise et accorder la priorité aux renseignements les plus importants que les enfants doivent connaître.
Format
Le format de l’information sur la protection de la vie privée doit être adapté à la nature du produit ou du service et à la façon dont les enfants interagissent avec celui-ci. Les organisations devraient se demander si un format interactif ou visuel, comme de courtes vidéos, la présentation des avis par couches ou des résumés illustrés, pourrait être plus efficace qu’un texte pour le groupe d’âge en question. L’utilisation d’aides visuelles, d’icônes ou d’exemples peut aider les jeunes enfants à comprendre les concepts clés.
[Traduction]
« Je pense que beaucoup de jeunes ne sont pas nécessairement conscients des répercussions et de ce que cela signifie [lorsque leurs renseignements personnels sont recueillis et utilisés en ligne]. Parfois, il peut être amusant d’avoir un jeu éducatif [qui aide à expliquer les concepts de manière intéressante]. [Ce serait utile d’avoir] des renseignements faciles à comprendre avec des exemples concrets de situations réelles. » – Participant à la table ronde des jeunes
Moment approprié
L’information sur la protection de la vie privée devrait être présentée au moment le plus pertinent pour les enfants. Les organisations devraient :
- fournir des renseignements clés avant la collecte ou au moment de celle-ci;
- présenter de l’information sur des pratiques précises au moment où l’enfant s’apprête à utiliser la fonctionnalité connexe;
- fournir des rappels sur les pratiques en matière de données et les choix en matière de consentement lorsqu’un produit ou un service est mis à jour d’une façon qui a une incidence sur les renseignements personnels de l’enfant;
- veiller à ce que l’information sur la façon d’exercer le droit à la vie privée soit facile à trouver en tout temps.
Correction et suppression
Principes de la LPRPDE : Consentement; Exactitude; Limitation de l’utilisation, de la communication et de la conservation
Lorsque les enfants grandissent, les renseignements personnels qu’ils ont fournis peuvent les suivre d’une manière qui risque moins de toucher les utilisateurs adultes. Ils peuvent avoir fait des erreurs en entrant leurs renseignements ou avoir fourni de l’information de manière impulsive, ou bien il est possible que ces renseignements ne reflètent plus qui ils sont, et pourtant, toutes ces données peuvent rester en ligne pendant longtemps. Les enfants devraient disposer de moyens pratiques pour corriger les renseignements personnels qui sont inexacts ou incomplets ainsi que pour les supprimer.
Demandes
Les organisations doivent fournir aux enfants un mécanisme simple et accessible pour demander la correction ou la suppression de renseignements personnels. Ces mécanismes devraient :
- être faciles à trouver et à utiliser dans le produit ou le service;
- être présentés dans un langage clair et adapté à l’âge qu’un enfant peut comprendre sans aide;
- être accessibles à tous les enfants, quelles que soient leurs capacités, et dotés de mesures d’adaptation, au besoin, pour permettre aux enfants de remplir la demande;
- permettre le traitement rapide des demandes et veiller à ce que l’enfant soit informé du résultat.
Les organisations devraient également mettre en place des lignes directrices et des procédures internes pour le traitement de telles demandes.
Exemple de pratique exemplaire : rendre accessible l’option de suppression de compte
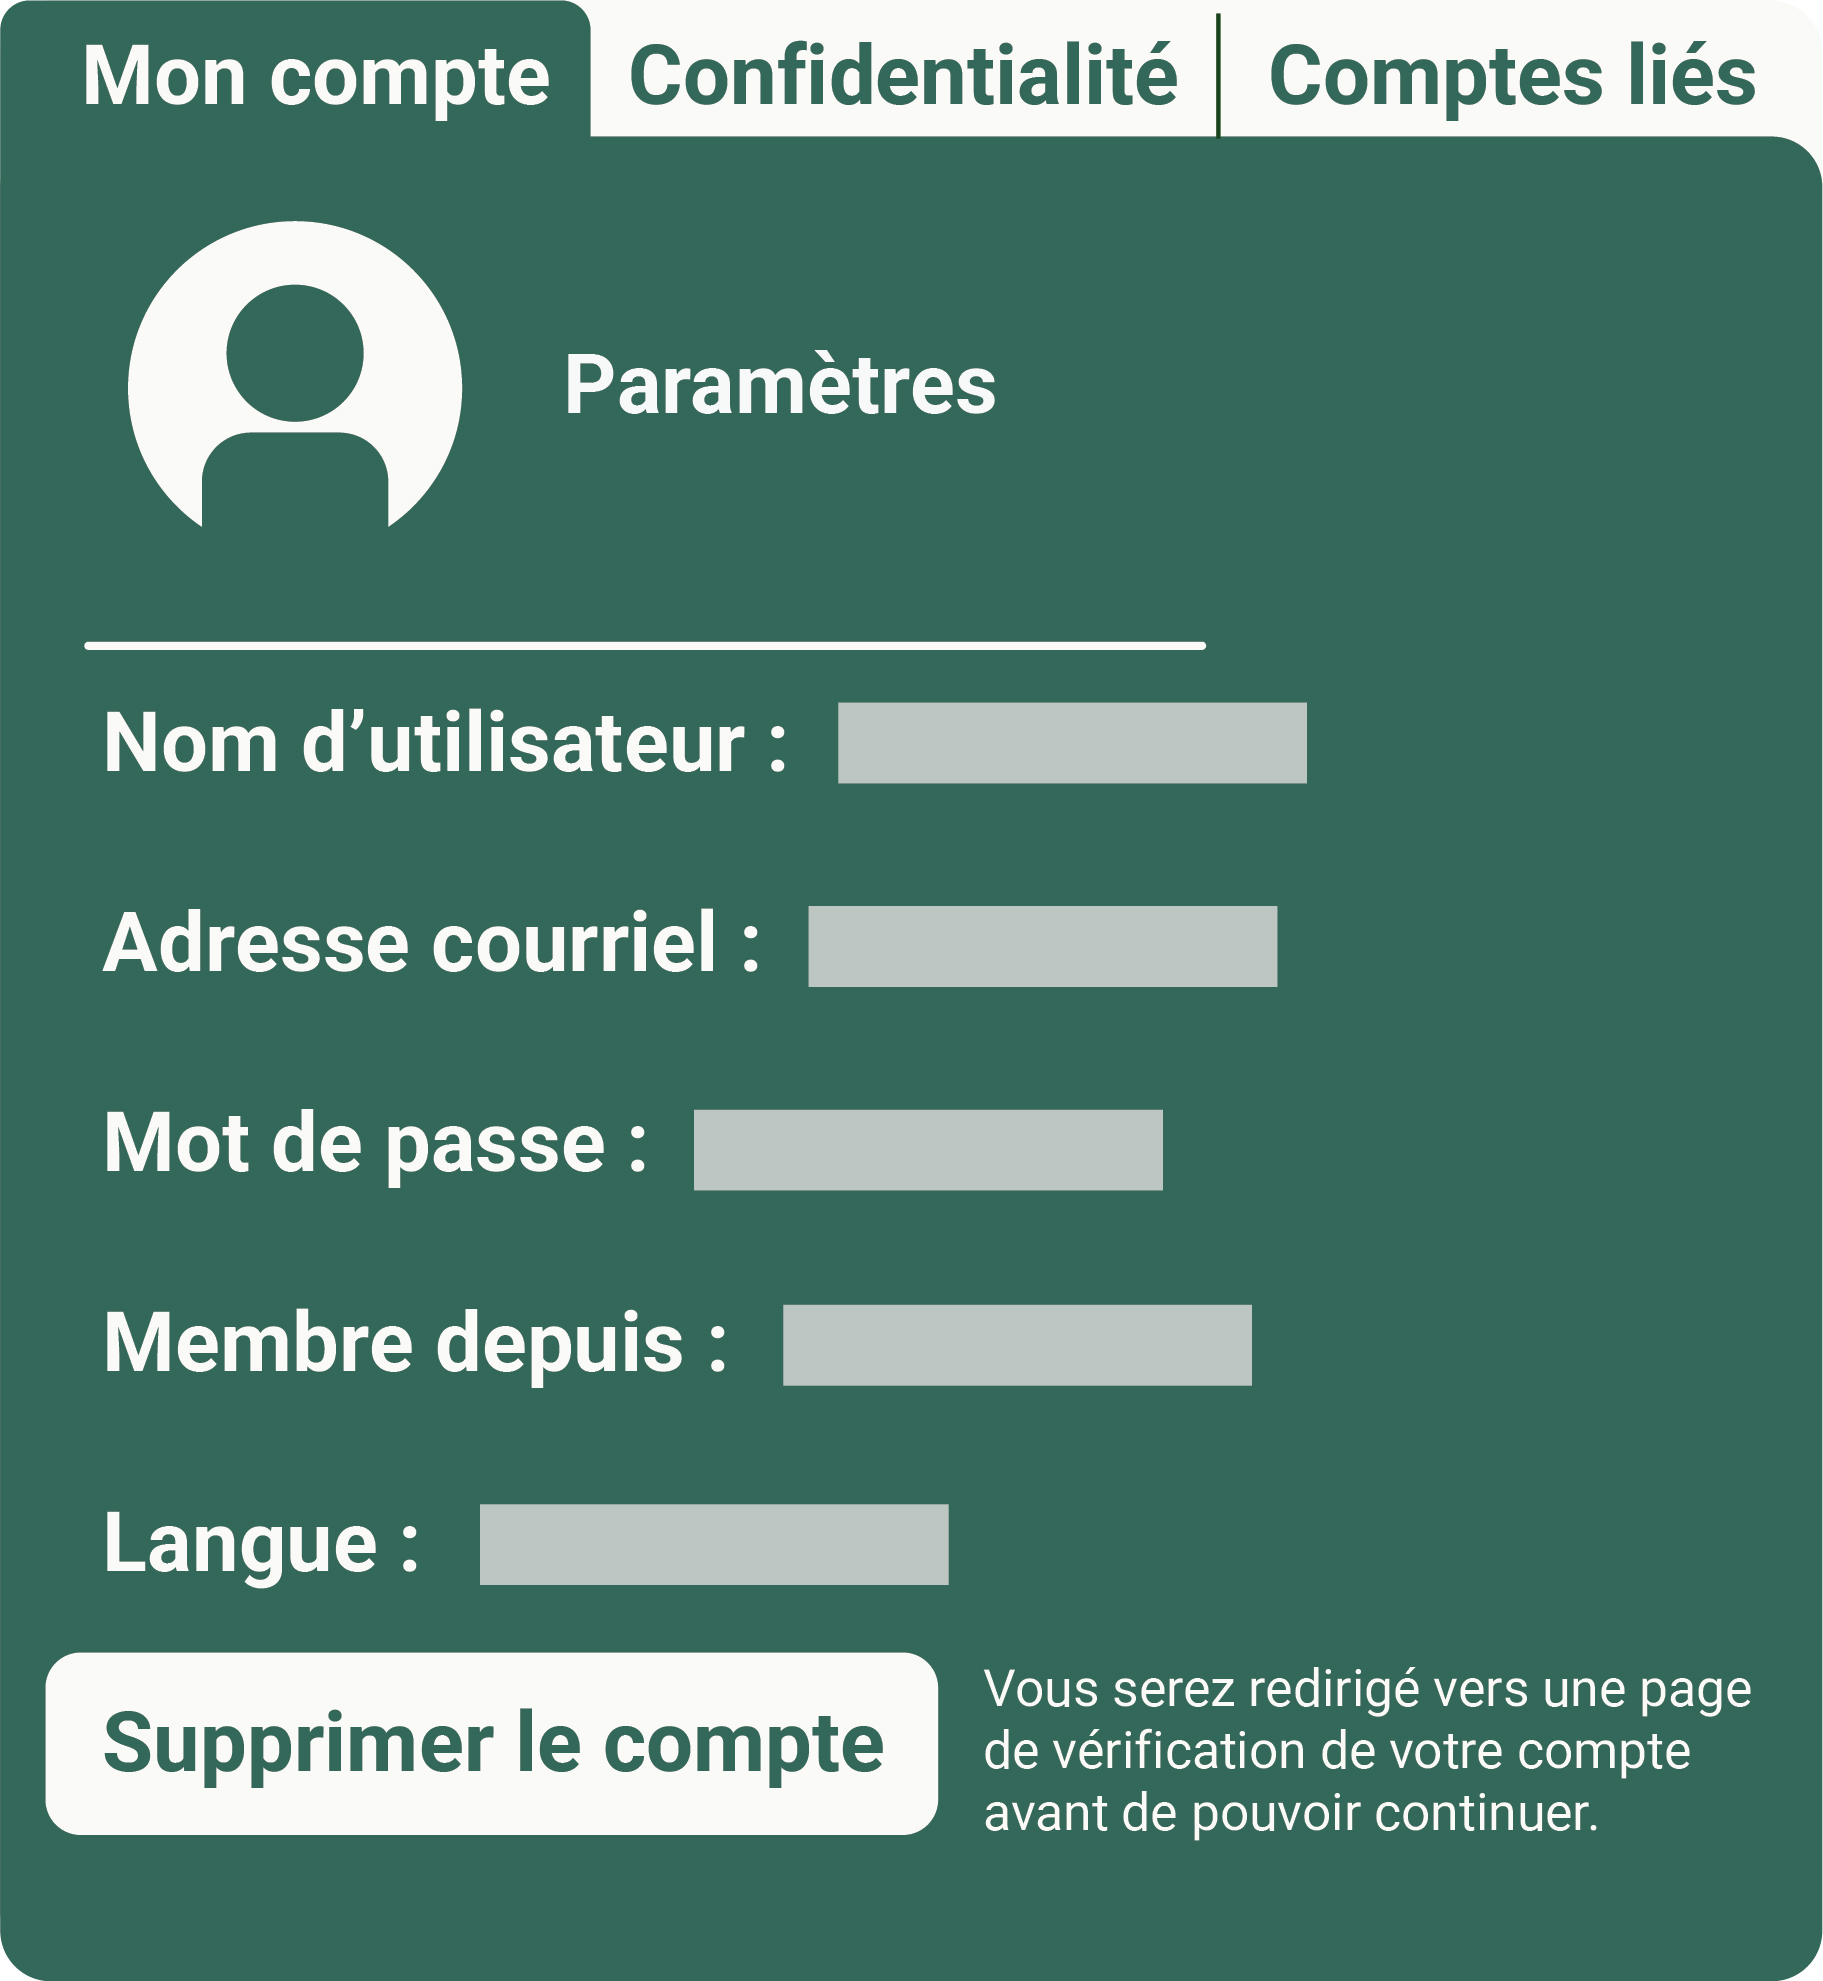
Version textuelle de la figure 6
Paramètres de Mon compte
Onglets de navigation : Mon compte (onglet actuel), Confidentialité, Comptes liés.
Paramètres
Nom d’utilisateur : _____________
Adresse courriel : _____________
Mot de passe : _____________
Membre depuis : _____________
Langue : _____________
Supprimer le compte — Bouton en surbrillance
Vous serez redirigé vers une page de vérification de votre compte avant de pouvoir continuer.
Évitement du profilage
Principes de la LPRPDE : Consentement; Limitation de la collecte; Limitation de l’utilisation, de la communication et de la conservation
Le profilage est la collecte et l’utilisation de renseignements personnels pour évaluer ou déduire les caractéristiques d’une personne comme ses préférences personnelles, ses intérêts, son comportement, son état de santé ou son statut socioéconomique, dans le but d’orienter des pratiques telles que le marketing, la prise de décision automatisée et les messages ciblésNote de bas de page 26. Le profilage présente des risques particuliers pour les enfants, car ceux-ci sont particulièrement vulnérables à l’influence de la prise de décision automatisée, de la publicité commanditée et des messages ciblésNote de bas de page 27. Par exemple, lorsque les renseignements personnels recueillis auprès des enfants font l’objet d’une prise de décision automatisée pour créer des profils à leur sujet, cela peut façonner leur expérience en ligne et influencer leurs choix et leurs comportements. Il est important de noter qu’avant la fin de l’adolescence et le début de l’âge adulte, les enfants n’ont pas pleinement développé leur pensée critique et ils ont tendance à adopter des comportements plus risqués. Ainsi, l’utilisation de ces profils pour présenter aux enfants des publicités et des contenus personnalisés exploite des vulnérabilités dans le développement des enfants, et on ne peut raisonnablement s’attendre à ce que ceux-ci en soient conscients.
Le profilage ne devrait être utilisé que si une organisation peut démontrer clairement que le recours à la prise de décision automatisée est conforme à l’intérêt supérieur de l’enfant et n’est pas motivé par des fins commerciales ou d’autres fins inappropriées décrites ci-dessous.
Profilage à des fins de marketing
Les organisations devraient éviter de faire le profilage d’enfants à des fins de marketing.
La publicité comportementale en ligne signifie qu’on suit les personnes sur le Web, au fil du temps, afin de créer des profils d’intérêts présumés et de diffuser des publicités ciblées. Parce qu’elle dépend d’une collecte soutenue de données entre sites, de profils détaillés et de déductions algorithmiques souvent opaques, les répercussions de cette pratique sur la vie privée sont importantes pour tous les utilisateurs, et en particulier les enfants. On ne peut raisonnablement s’attendre à ce que les enfants comprennent l’ampleur des risques et des conséquences qui découlent de ces activités.
Les enfants sont vulnérables à la publicité comportementale en raison de leur difficulté à distinguer la publicité du contenu naturel, de leur réceptivité accrue à la validation sociale et de leur compréhension limitée de la façon dont leurs renseignements personnels seront utilisés pour les influencerNote de bas de page 28. Par conséquent, le profilage axé sur le marketing est rarement compatible avec l’intérêt supérieur de l’enfant.
Les organisations ne devraient pas :
- utiliser les renseignements personnels des enfants pour leur présenter des publicités ciblées ou comportementales;
- déduire, à partir des activités numériques des enfants, des caractéristiques qui peuvent ensuite être utilisées pour les cibler à des fins commerciales;
- transmettre les données de profil des enfants à des tiers à des fins de publicité ou de marketing.
Profilage au sein des systèmes d’intelligence artificielle
Une attention particulière devrait être accordée au profilage au sein des systèmes d’intelligence artificielle (IA), étant donné leur incidence importante sur la génération actuelle d’enfantsNote de bas de page 29. Le développement et l’utilisation de ces technologies doivent tenir compte des vulnérabilités des enfants. Les services d’IA utilisent des systèmes de recommandation qui effectuent une collecte de données intensive et qui ont le potentiel d’exercer une influence négative sur les pensées, les sentiments et les comportements des enfantsNote de bas de page 30. Les enfants devraient être en mesure de profiter des technologies de l’IA en toute sécurité et sans craindre d’être ciblés ou manipulés, ou encore de subir un préjudice.
Les technologies d’IA ne devraient pas :
- encourager les enfants à communiquer d’autres renseignements personnels que ceux qui sont nécessaires au fonctionnement de leur service;
- déduire des caractéristiques à partir des activités des enfants dans le système pour formuler des recommandations qui ne conviennent pas à l’âge des enfants ou des réponses biaisées aux questions qu’ils posent.
Profilage à d’autres fins inacceptables
Lorsque, pour toute autre raison, une organisation utilise des systèmes automatisés afin de prendre ou d’influencer de manière importante des décisions concernant les enfants en fonction du profilage, l’intérêt supérieur de l’enfant devrait être le facteur déterminant. Par exemple, la personnalisation du contenu pourrait être utilisée si elle est nécessaire pour offrir l’expérience la plus sûre et la plus enrichissante à des enfants ayant une déficience sensorielle ou intellectuelle ou pour appliquer des stratégies de vérification de l’âge. Cependant, il ne serait pas dans l’intérêt supérieur de l’enfant d’utiliser le profilage pour faire des suggestions automatiques à l’égard d’autres services ou produits dans l’espoir de prolonger leur utilisation d’une application ou à d’autres fins nuisibles. Si le profilage est nécessaire au fonctionnement du service et qu’il est démontré qu’il est dans l’intérêt supérieur de l’enfant, les organisations devraient :
- veiller à ce que les enfants soient informés, dans un langage clair et adapté à leur âge, des occasions où la prise de décision automatisée est utilisée et des effets que cela peut avoir sur eux;
- expliquer comment le profil a été établi et à partir de quels renseignements personnels;
- effectuer une EFVP pour montrer comment le profilage atténue les risques pour les enfants.
Pratiques interdites
Certaines pratiques sont incompatibles avec la protection de la vie privée des enfants et de leur intérêt supérieur. Ces pratiques ne peuvent être justifiées par la démonstration d’une fin légitime, atténuées par des mesures de protection renforcées, ni autorisées par l’obtention d’un consentement.
Le Commissariat a déjà recensé les pratiques en matière de données qu’une personne raisonnable jugerait inacceptables au titre du paragraphe 5(3) de la LPRPDE, peu importe si le consentement a été obtenu ou non. Voici plusieurs exemples de conception trompeuse ou de pratiques qui causent ou amplifient des préjudices pour la vie privée que le Commissariat considérerait comme étant inacceptables.
Conception trompeuse
Les mécanismes de conception trompeuse sont utilisés sur les sites Web et les applications mobiles dans le but d’influencer, de manipuler ou de contraindre les utilisateurs à prendre des décisions qui ne sont pas dans leur intérêt supérieur. Il s’agit notamment de l’exploitation des caractéristiques psychologiques ou comportementales des enfants au moyen de mécanismes de mobilisation. Les organisations ne doivent pas utiliser des mécanismes de conception trompeuse afin d’amener les enfants à communiquer plus de renseignements personnels qu’ils ne le feraient autrement ou de miner leur capacité à faire des choix judicieux en matière de protection de la vie privée.
Les sous-sections suivantes présentent des exemples de conception trompeuse que les organisations devraient éviter.
Manipulation d’interface
Les organisations ne doivent pas concevoir d’interfaces qui désavantagent les choix permettant de protéger la vie privée. Par exemple :
- la présélection d’options qui, par défaut, entraînent la communication d’un maximum de données ou un consentement plus large que ce que le service requiert;
- des étiquettes ou des indications visuelles trompeuses qui font que les enfants comprennent mal ce qu’ils acceptent.
Processus de consentement manipulateurs
Les organisations ne doivent pas concevoir les processus de consentement de manière à exploiter le niveau de compréhension des enfants et à obtenir un accord qui n’est pas pleinement volontaire. Cela comprend la création d’un faux sentiment d’urgence, la menace de perte ou la pression sociale.
Le consentement obtenu au moyen de l’une ou l’autre de ces pratiques ne sera pas considéré comme valide et ne peut être invoqué par une organisation pour justifier la collecte, l’utilisation ou la communication des renseignements personnels d’un enfant.
Techniques de mobilisation abusives
Les organisations ne doivent pas utiliser les mécanismes de mobilisation comme moyen d’étendre la collecte de données au-delà de ce à quoi les enfants consentiraient autrement. Par exemple, elles ne doivent pas :
- inciter les enfants à continuer d’utiliser un service en leur donnant des points, des sériesNote de bas de page 31 ou des récompenses, particulièrement en vue de recueillir des données et de faire du profilage;
- miser sur la pression sociale ou la visibilité par les pairs pour inciter les enfants à fournir des renseignements personnels qu’ils ne communiqueraient pas autrement;
- déployer des systèmes de mobilisation optimisés en vue d’accroître les occasions de collecte de données en augmentant le temps que les enfants passent sur une plateforme, en particulier lorsque cette optimisation n’est pas dans l’intérêt supérieur de l’enfant.
Pratiques en matière de données qui peuvent causer ou amplifier des préjudices pour la vie privée
Les préjudices pour la vie privée des enfants ne découlent pas tous de choix délibérés faits par les organisations ou de caractéristiques de conception inhérentes à un produit ou à un service. Des préjudices peuvent aussi être causés par des pratiques en matière de données qui, quelle que soit l’intention, créent des conditions dans lesquelles les renseignements personnels des enfants sont exposés à des risques qu’ils ne sont peut-être pas en mesure de comprendre ou de prévoir.
Les organisations devraient être particulièrement vigilantes lorsque leurs pratiques en matière de données reposent sur des renseignements relatifs à l’âge, au stade de développement, au comportement, à l’état émotionnel ou à d’autres caractéristiques d’un enfant pour prendre des décisions sur la façon dont ses renseignements personnels sont recueillis, utilisés ou communiqués. Les organisations ne devraient pas utiliser de tels renseignements pour exploiter les vulnérabilités d’un enfant ou pour étendre la collecte ou l’utilisation de ses renseignements personnels d’une manière incompatible avec ses attentes raisonnables ou son intérêt supérieur.
Voici des exemples de pratiques qui peuvent causer ou amplifier les préjudices à la vie privée :
- créer des processus de consentement qui supposent un niveau de maturité ou de compréhension qu’un enfant n’a pas, notamment la présentation de demandes de consentement complexes que l’enfant ne peut raisonnablement comprendre;
- générer des déductions sur des caractéristiques sensibles qu’un enfant n’a pas communiquées, notamment son état de santé, son état mental ou émotionnel, son orientation sexuelle, son identité de genre ou sa situation familiale, en fonction de données comportementales, de localisation ou d’utilisation;
- déduire l’état émotionnel d’un enfant à partir de son comportement, de ses interactions ou de son utilisation d’un produit ou d’un service, en particulier lorsque ces déductions sont ensuite utilisées pour influencer la collecte, l’utilisation ou la communication de ses renseignements personnels.
Exploitation du stade de développement
Lorsqu’une organisation dispose d’une quantité suffisante de renseignements pour conclure de façon raisonnable qu’un utilisateur est ou est susceptible d’être un enfant, elle devrait appliquer des mesures de protection de la vie privée adaptées à l’âge et au stade de développement de l’enfant. Les organisations ne devraient pas utiliser les renseignements sur l’âge, le stade de développement ou le niveau de maturité d’un enfant pour exploiter sa capacité réduite à comprendre ou à évaluer les risques pour la vie privée.
Par exemple, elles ne devraient pas :
- en présence d’indicateurs qu’un enfant est plus jeune ou moins mature, élargir ou intensifier la collecte, l’utilisation ou la communication de ses renseignements personnels;
- concevoir les demandes de consentement en supposant que la capacité d’un enfant à comprendre les répercussions complexes d’un tel consentement sur sa vie privée est plus grande que ce à quoi on pourrait raisonnablement s’attendre compte tenu de son âge et de son stade de développement;
- utiliser des renseignements sur le stade de développement d’un enfant à des fins commerciales qui ne sont pas liées à la prestation ou à l’amélioration du produit ou du service, en particulier lorsque cela pourrait exploiter les vulnérabilités de l’enfant.
Analyse émotionnelle
Les organisations ne doivent pas utiliser les renseignements personnels des enfants pour déduire des états émotionnels ou des vulnérabilités qu’elles exploiteront ensuite pour obtenir des renseignements personnels supplémentaires ou encourager des comportements susceptibles d’accroître les risques pour la vie privée. Par exemple, elles ne devraient pas :
- se servir des états émotionnels déduits pour manipuler un enfant afin qu’il communique des renseignements personnels supplémentairesNote de bas de page 32;
- utiliser des systèmes de personnalisation ou de recommandation qui se basent sur l’état émotionnel connu ou déduit de l’enfant pour l’inciter à consentir à l’élargissement de la portée de la collecte, de l’utilisation ou de la communication de ses renseignements personnels ou pour élargir autrement cette portée.
- Date de modification :